快速掌握
本講核心:路徑規劃與車輛運動學都做完了,但一個系統「照規格做出來」不等於「可以安全上路」。講者把問題拆成驗證(verification)與確認(validation):先寫下系統要在什麼條件下做什麼(規格、預期用途、運行設計域 ODD),再用 V 模型把需求、設計、實作與各層測試對起來。接著說明 ISO 26262 只管電子電機元件,預期功能安全 SOTIF(ISO 21448)處理「元件都沒壞、但感知或演算法能力不足」的危險,而 ISO 34501–34505 提供場景式測試的共同語言。最後以講者實驗室的異質交通研究為例,示範如何把真實資料變成功能、邏輯、具體場景,在模擬中找出通過、失敗與運行邊界,並誠實指出:一旦把感知與預測也納入,參數維度會爆炸,這仍是開放問題。
- 驗證問「有沒有照規格做」,確認問「規格本身是否滿足預期用途與預期環境」,測試只是支持兩者的手段;規格與 ODD 必須在實作之前就寫下來,這也是 V 模型的核心。
- ISO 26262 管電子電機元件是否故障;感知與演算法即使沒故障也可能「能力不足」(例如認不出奇裝異服的行人、不知道路面有黑冰),這類風險由 SOTIF(ISO 21448)處理,但它只給概念、沒說怎麼做。
- ISO 34501–34505 定義 ODD 分類(如天氣下的風速等級)、場景與測試案例的語言;場景分功能(自然語言)、邏輯(參數與範圍)、具體(一組固定參數)三層。
- 場景式驗證不只回答通過或失敗,還要找出運行邊界與失敗原因;通過與否要用 criticality 指標(碰撞、最小間距、停止餘裕、TTC、PET)定義,每個指標都有適用範圍。
- 實驗室示範只涵蓋規劃與控制;一旦加入感知、天氣、光線與多感測器,參數維度會爆炸,講者說這是開放研究問題,也是物理 AI(通用機器人)目前缺少規格與評估方法的機會。
回顧:幾何上有效的路徑,為什麼車子走不出來
看老師講解(4:43)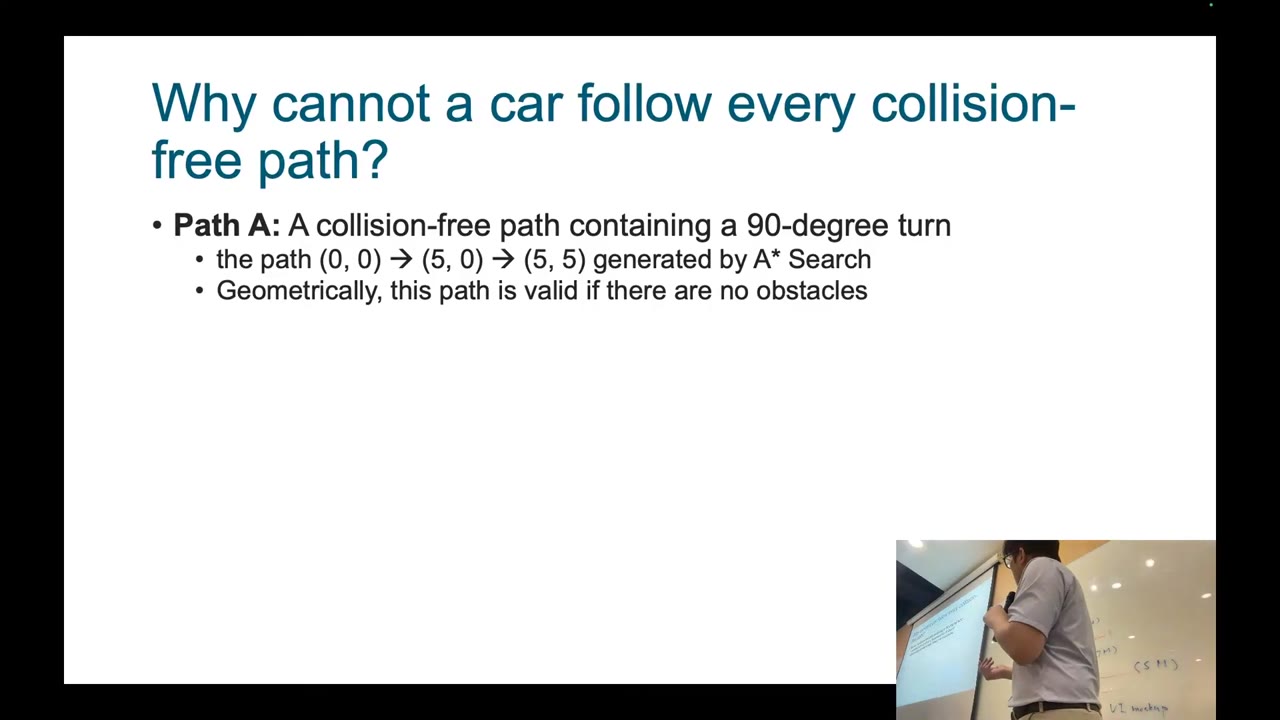
講者先回顧上週三件事:建立物理運動模型、規劃可執行的軌跡、把感知接到物理動作。核心問題是:一條幾何上無碰撞的路徑,仍然可能不安全或物理上不可行。以 A* 或 RRT 產生、在 (5,0) 瞬間轉 90 度的路徑為例,真實車輛至少有三個限制:不能直接橫移、不能用任意小的半徑轉彎、不能瞬間改變速度。
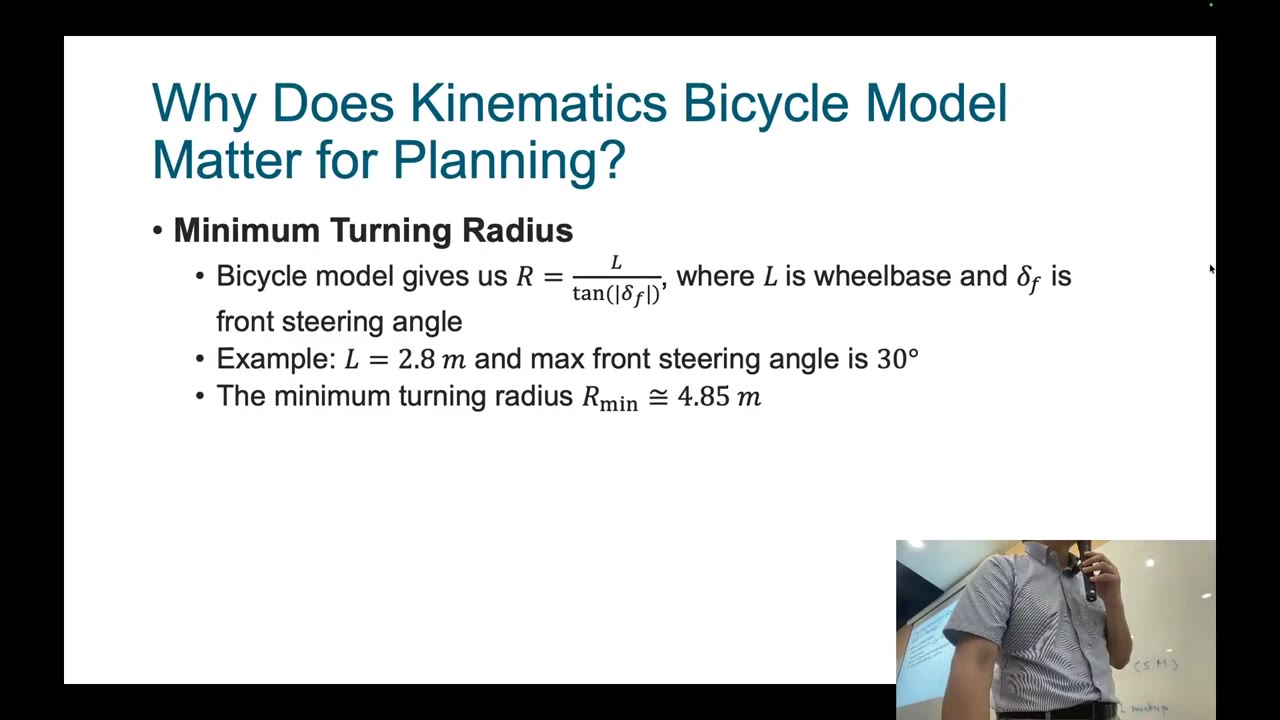
非完整約束是對速度的限制,使車輛不能朝任意方向自由移動;自行車模型給出最小轉彎半徑(講者回顧的數值約 4.85 公尺,後軸中點走不了更小的圓),轉向運動學則因為轉向角有上限(例如 30 度),讓車子無法瞬間把航向改 90 度。
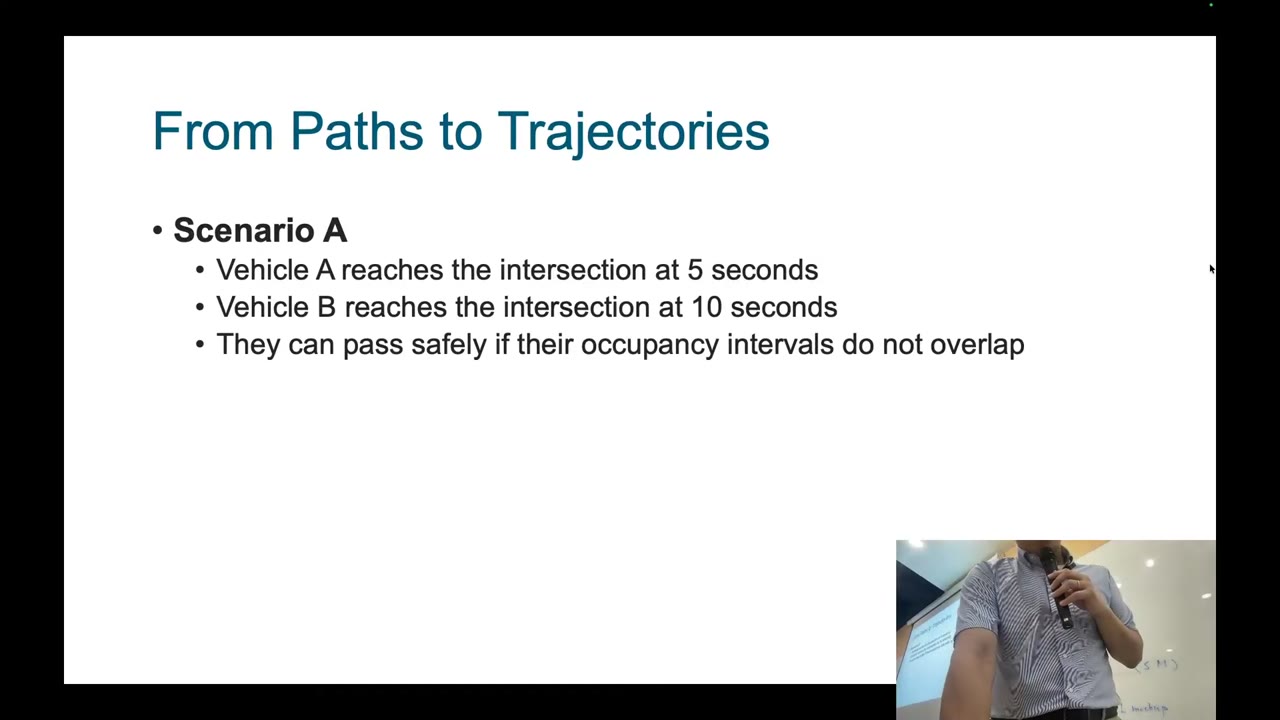
最後回到軌跡:兩輛車到路口,A 情境分別在第 5、10 秒到達,沒有重疊;B 情境都在第 5 秒到達,會相撞。只看幾何無碰撞路徑看不出差別,所以動態環境需要把時間放進規劃,這也是上週談動作規劃的原因。
循序流程會在哪些地方出錯
看老師講解(8:17)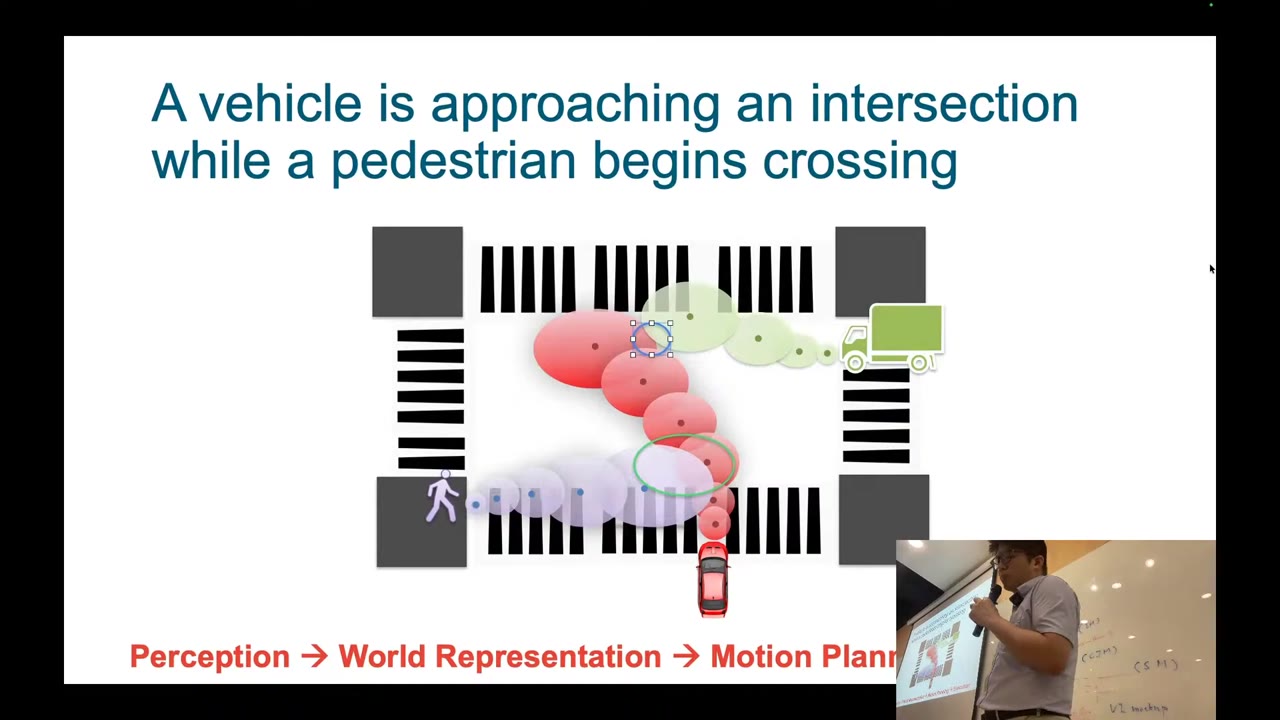
上週結尾的例子是車輛接近路口、行人同時開始穿越。系統流程是偵測物體(卡車、行人)、建立世界表示、動作規劃,再控制車輛執行。如果只是單純依序做完每一步,很多地方會出錯。
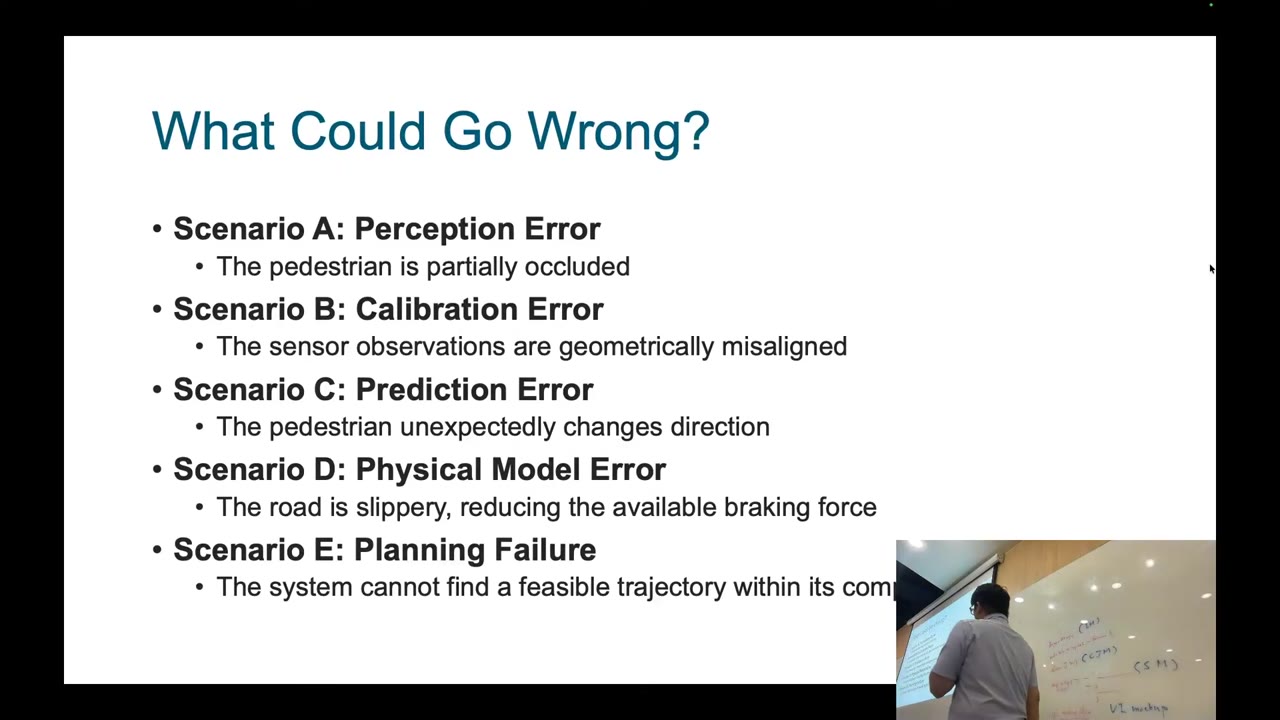
講者列了五種:感知誤差(行人被部分遮擋而偵測不到)、標定誤差(多感測器之間的轉換估計錯誤)、預測錯誤(沒猜對行人接下來會去哪)、物理模型錯誤(自行車模型很簡化,沒考慮輪胎與路面接觸,也只適用於低速),以及規劃失敗(運算期限內找不到可行路徑)。
本講目標:驗證、確認與測試是三件事
看老師講解(10:37)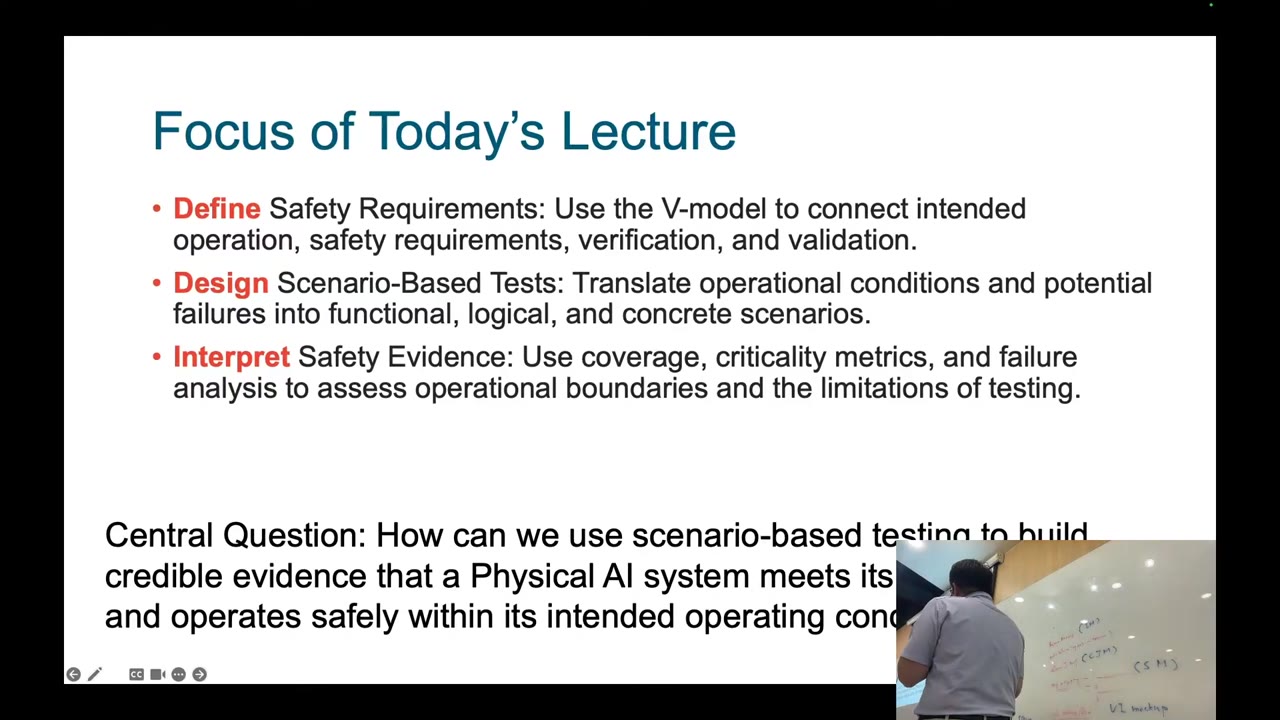
這一講的總問題是:怎麼用場景式測試,為一個物理 AI 系統累積可信的證據,說明它符合安全需求,並能在預期的運行條件內安全運作。講者先分清楚三個常被混用的詞,因為在開發的不同階段,「evaluation」的意思不同。
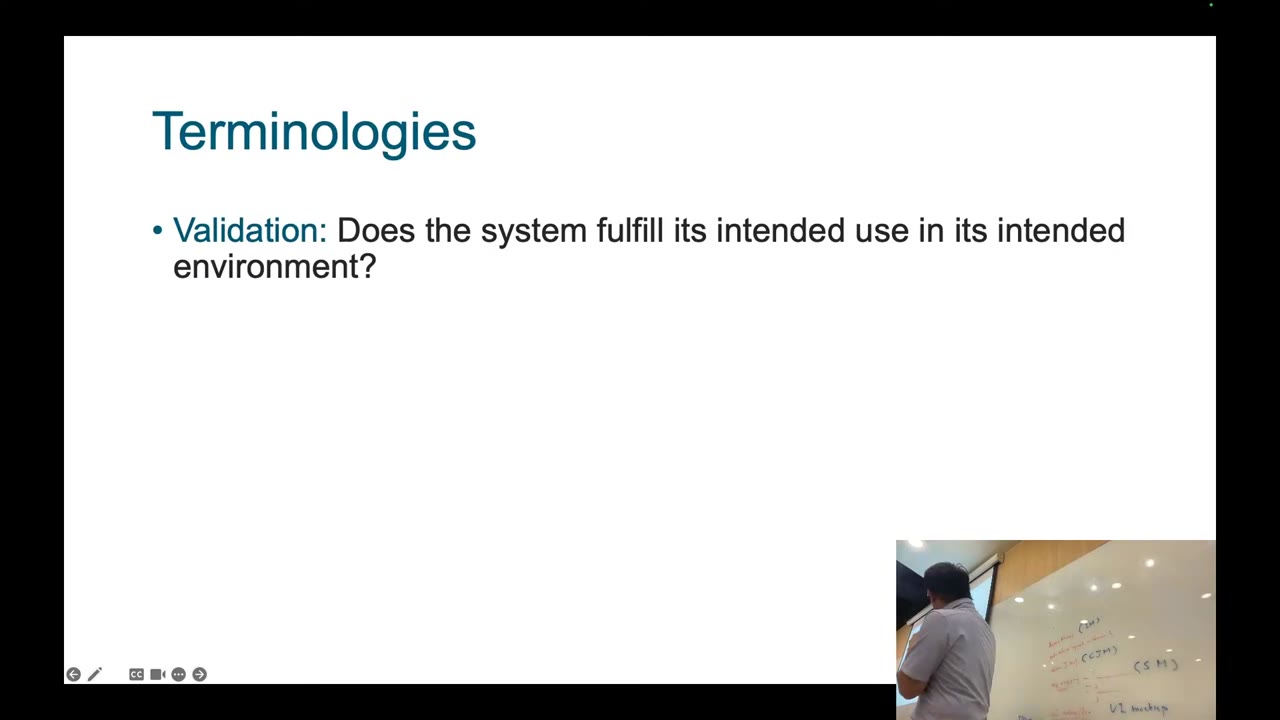
確認(validation)問的是:系統是否在預期環境中完成預期用途。講者舉例:希望自駕車在新竹校園的晴天運行,那就是預期環境與預期用途;如果環境換到台北,規格並沒有要求系統解決那裡的問題,所以必須非常明確寫出預期用途與預期環境。
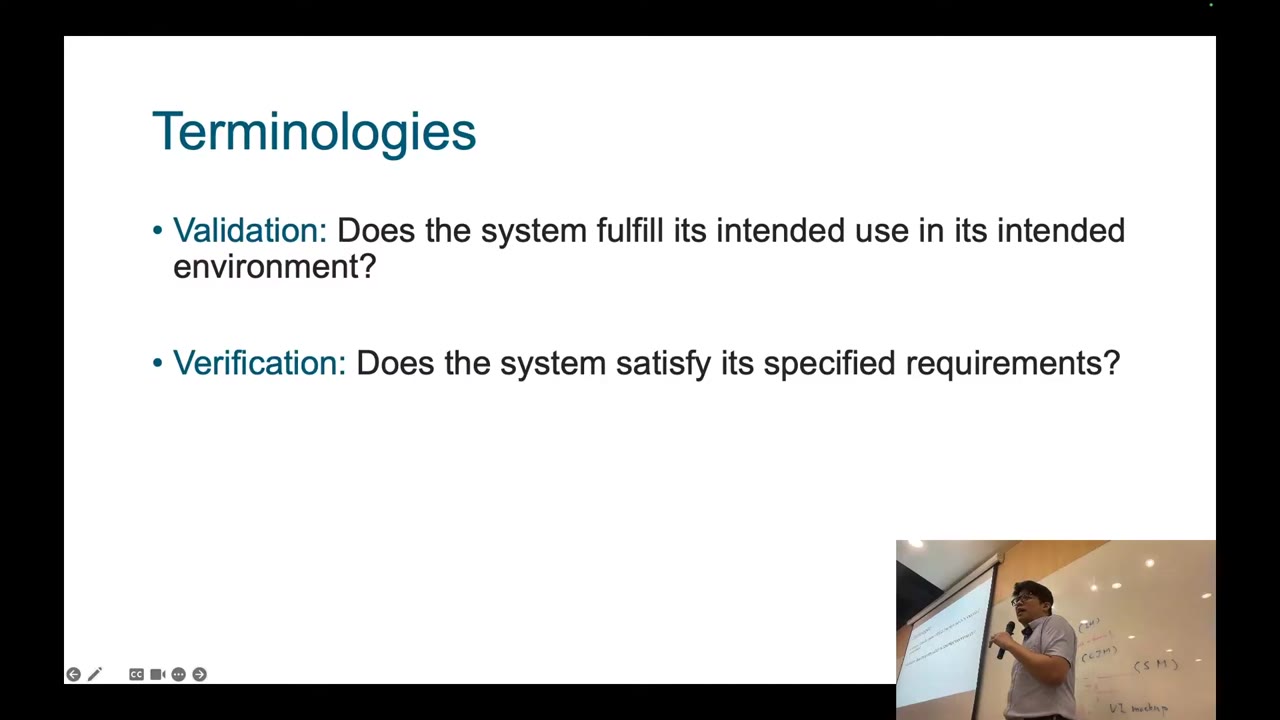
驗證(verification)問的是:系統是否滿足已指定的需求。例如規格要求同時有 LiDAR 與相機,而成品只有相機,就沒有滿足規格;規格要求做物體偵測,卻沒實作,同樣不符。測試(testing)則是評估選定的案例,可以同時支持驗證與確認。
驗證的歷史:從假設到機器,再到軟體與 AI
看老師講解(15:42)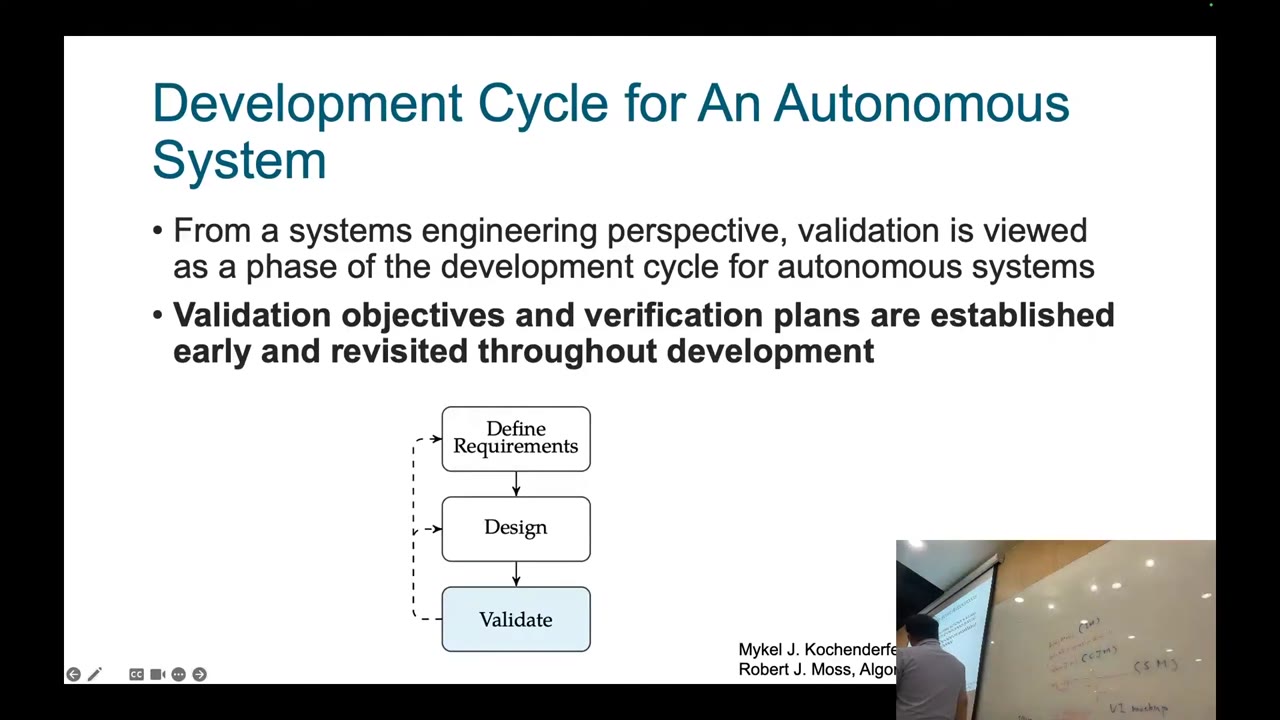
從系統工程的角度,驗證是開發週期中的一個階段:先定義要設計與達成什麼,再設計,過程中不斷回頭確認有沒有遵守需求,完成後再確認輸出是否符合預期用途與環境。驗證目標與計畫要在早期建立,並在整個開發過程中不斷重新檢視。
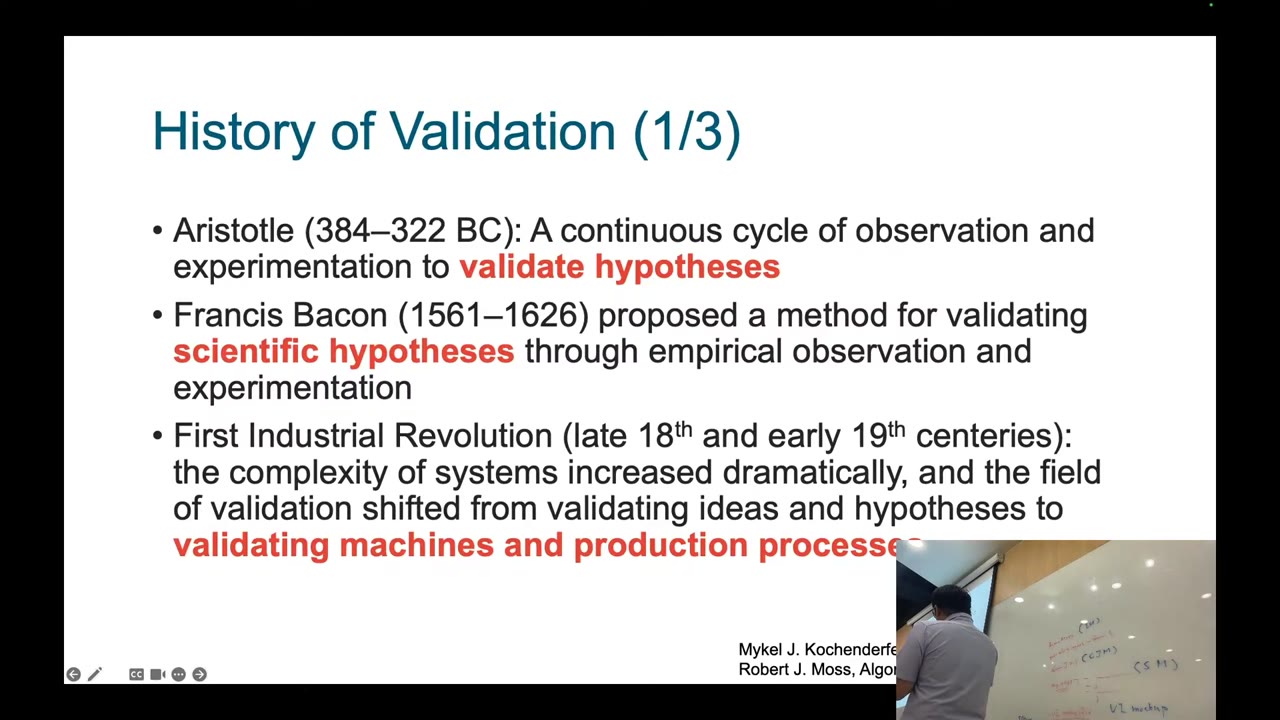
講者把歷史分成幾個階段:早期是用觀察與實驗驗證科學假設(例如蘋果掉下來是因為重力還是魔法);第一次工業革命轉為驗證機器與生產流程;第二次工業革命與量產讓品質管制變成問題;二戰時要快速生產大量裝備,不可能逐一人工檢查。
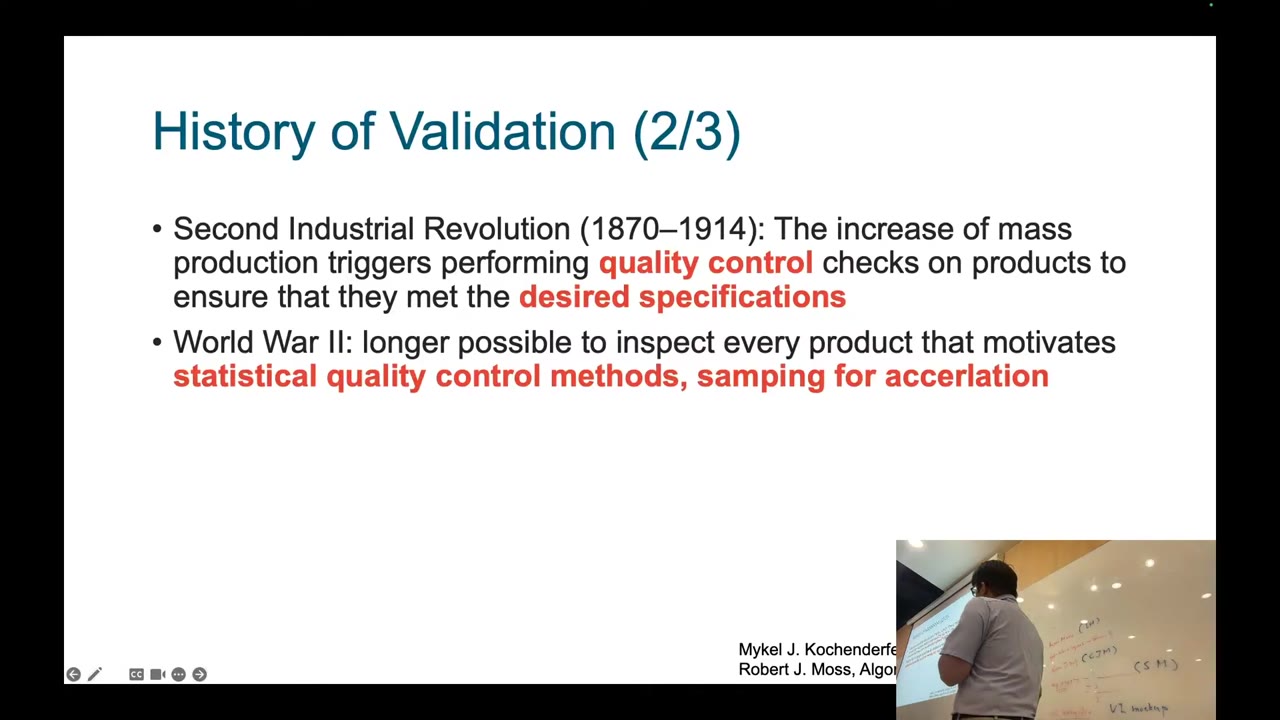
解法是統計品質管制:不檢查每件產品,只抽樣檢查品質是否符合規格——講者特別指出,這和規劃裡「取樣」的想法一致。後來計算技術成熟,使這類方法可以用在複雜系統;1970 年代軟體工程把軟體開發週期正式拆成階段,支援嚴謹的測試與確認。
V 模型:需求、設計、實作與各層測試對齊
看老師講解(20:59)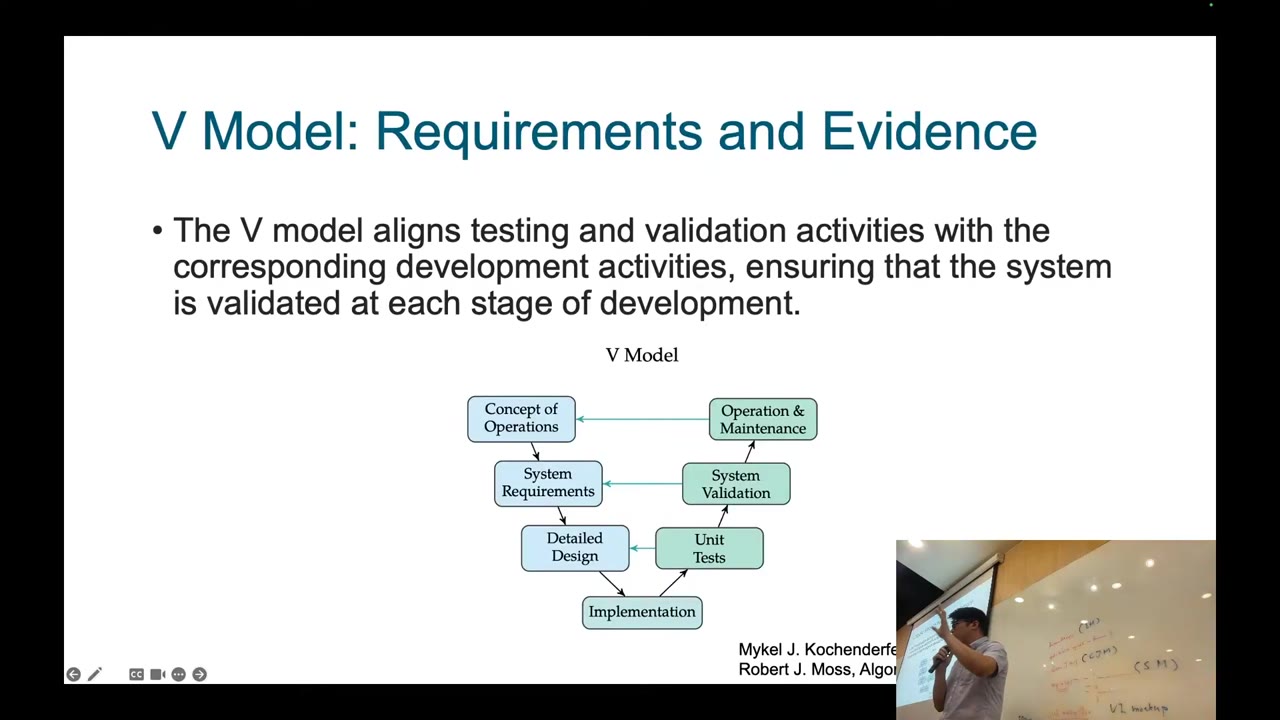
V 模型把測試與確認活動對齊到對應的開發活動:左側先寫要運行的概念,推導系統規格,再設計並實作;每個元件要做單元測試;右側的系統確認則要確保整個系統滿足預期用途與預期環境,最後部署到現場,若運行失敗就回頭檢查是最初的理想化,還是實作環境出了問題。講者把左側稱為驗證、右側稱為確認。
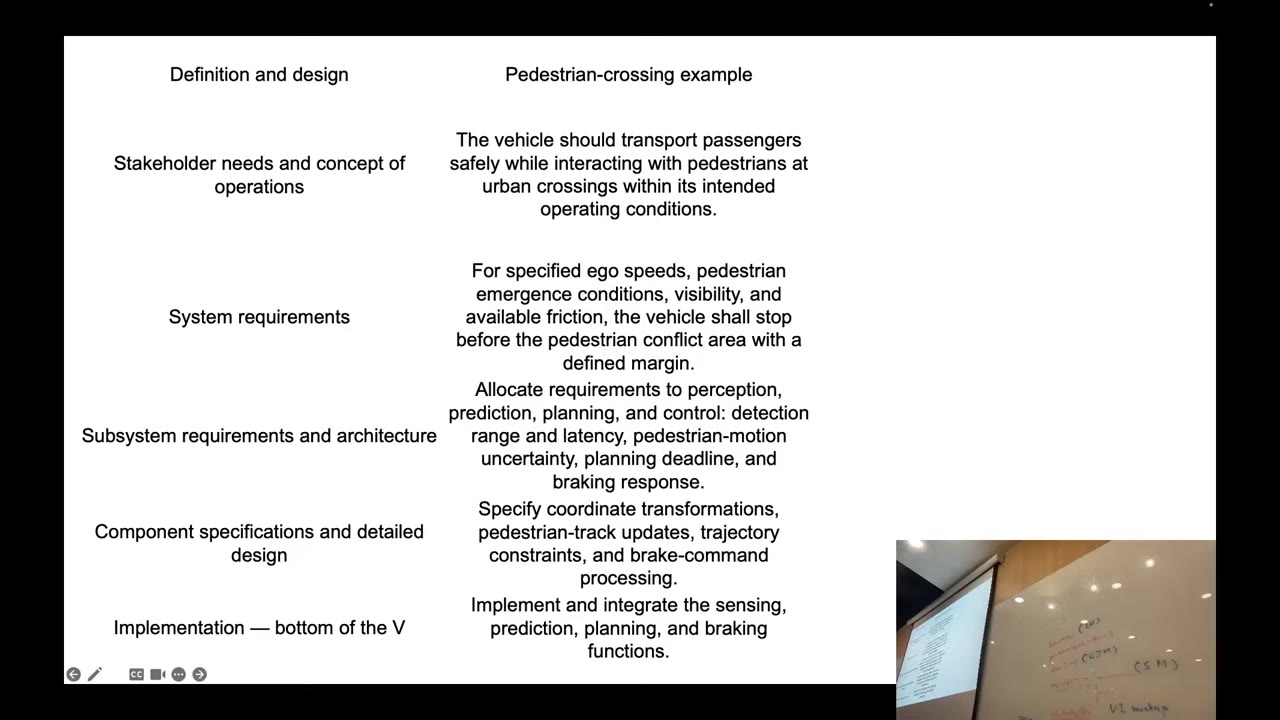
講者用行人穿越路口的例子對照 V 模型:運行概念是「在預期運行條件下安全載客,並與行人穿越互動」;系統需求要寫明特定的自車速度與路面摩擦下,車輛要在行人完成穿越之前停下,並保留定義好的餘裕;子系統規格再分到感知、預測、規劃與控制,例如偵測範圍與延遲、行人運動不確定性、規劃期限與煞車反應。這只是示意,不是真的要做的系統。講者強調:最難的是界定問題範圍與需求,不是實作;實作方式有很多種。
ISO 26262 與 AI 時代的新難題
看老師講解(26:27)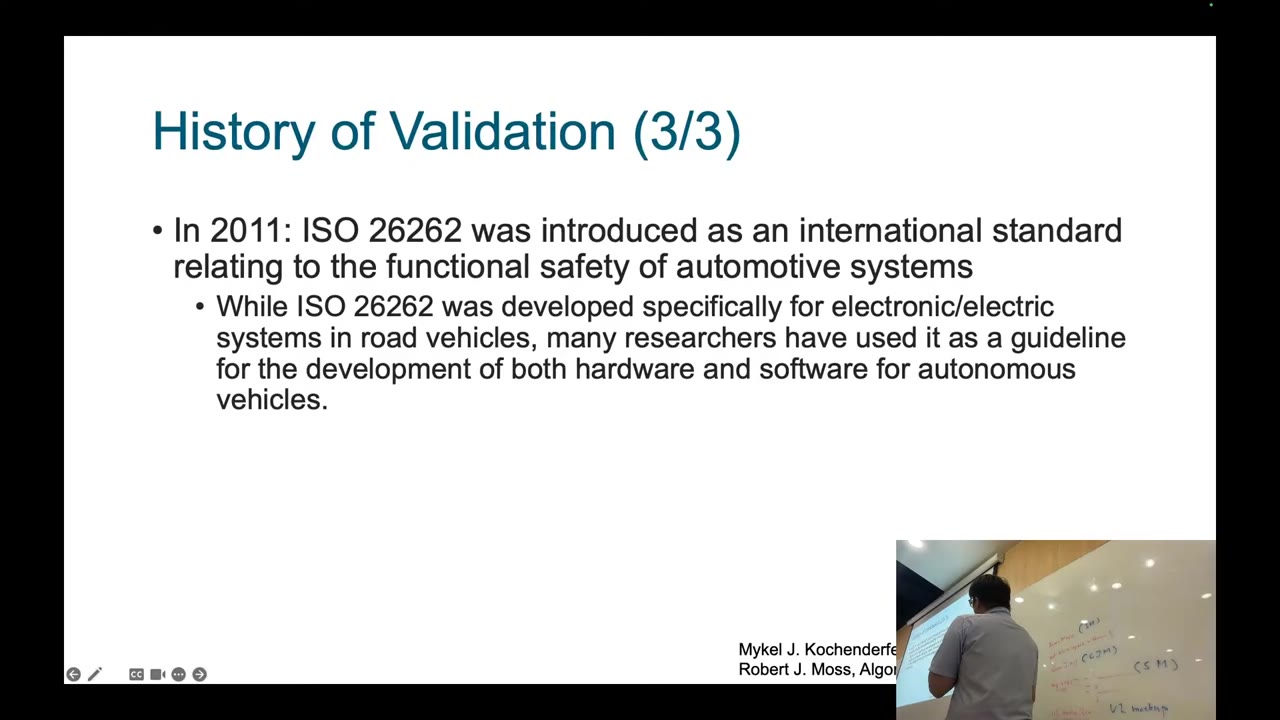
2011 年發布的 ISO 26262 是自動化系統功能安全的國際標準,主要針對車上的電子與電機元件,例如量測輪子每分鐘轉速、量測整體振動的感測器;它用來驗證這些系統是否符合預期用途。後來許多研究者也拿它當自駕系統軟硬體開發的準則。
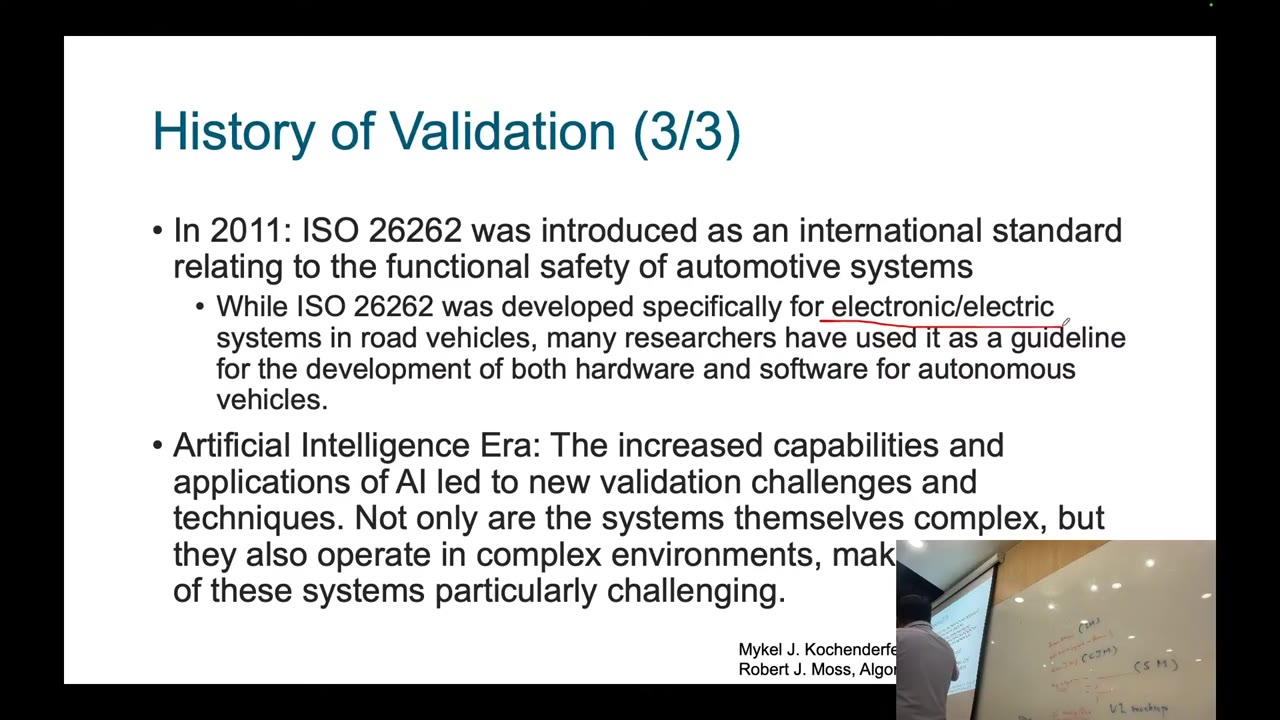
驗證從科學假設、機器與生產流程,到軟體,現在來到 AI 演算法。系統被期待在更複雜的條件與環境運行,過去的方法已經不夠,需要新的方法論。這不只是技術問題,也會影響社會:決策代理的驗證失敗會造成安全、公平、公眾信任與經濟上的嚴重後果。
Cruise 的教訓與驗證演算法的輸入輸出
看老師講解(31:33)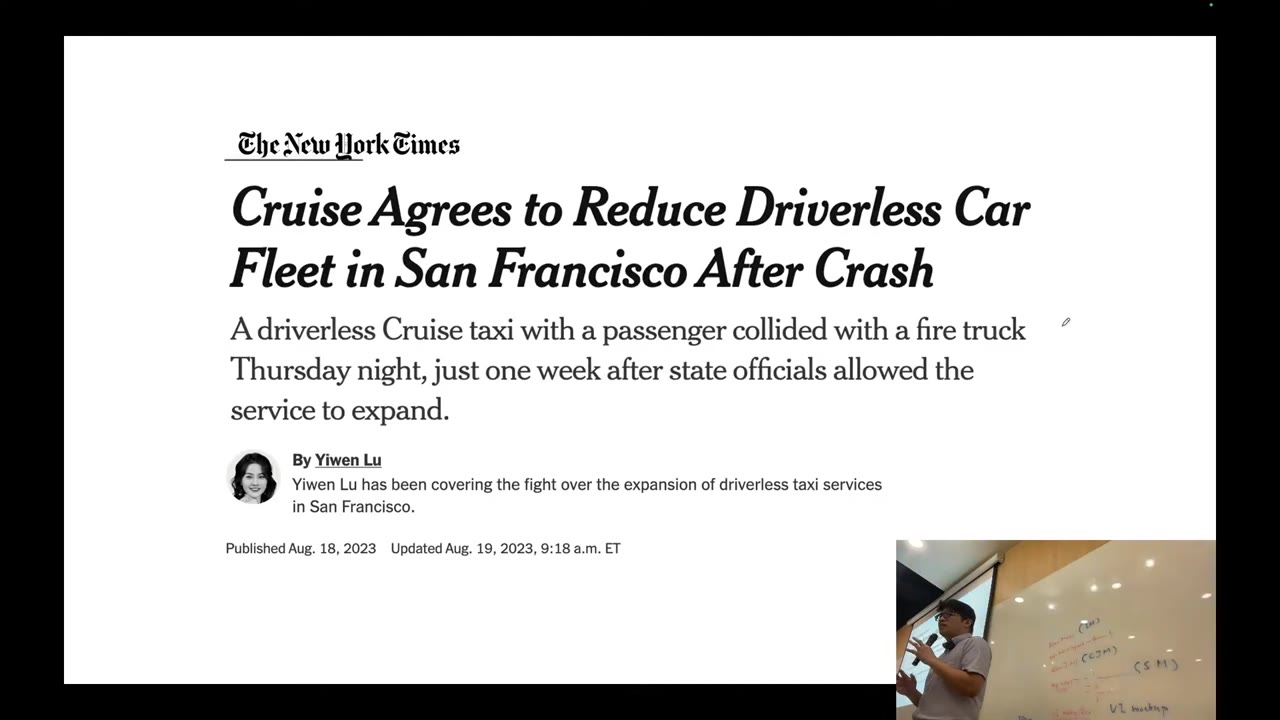
講者用 Cruise 當例子(2012–2020 年間自動駕駛公司很多,Cruise 在舊金山丘陵地形運行得相當好)。2023 年有行人被另一輛車撞倒,倒在 Cruise 車輛旁;Cruise 的車先撞到這個人,接著系統依預設政策(事故後要把車開到路邊)又拖行了一次,造成嚴重後果。由於 Cruise 由 GM 資助,GM 最後不再繼續投資,公司結束。
講者的觀察是:系統看似照設計規格做事(事故後靠邊),但在那個情境下並不能這麼做,因為旁邊有人;那是團隊從未經歷或預期的情況,也破壞了社會期待、贏不到信任。即使技術很好、人力充足、測試很多,一次驗證失誤就可能讓公司消失;講者也承認,要事前想到這種情境非常困難,但實際部署一定會面對。
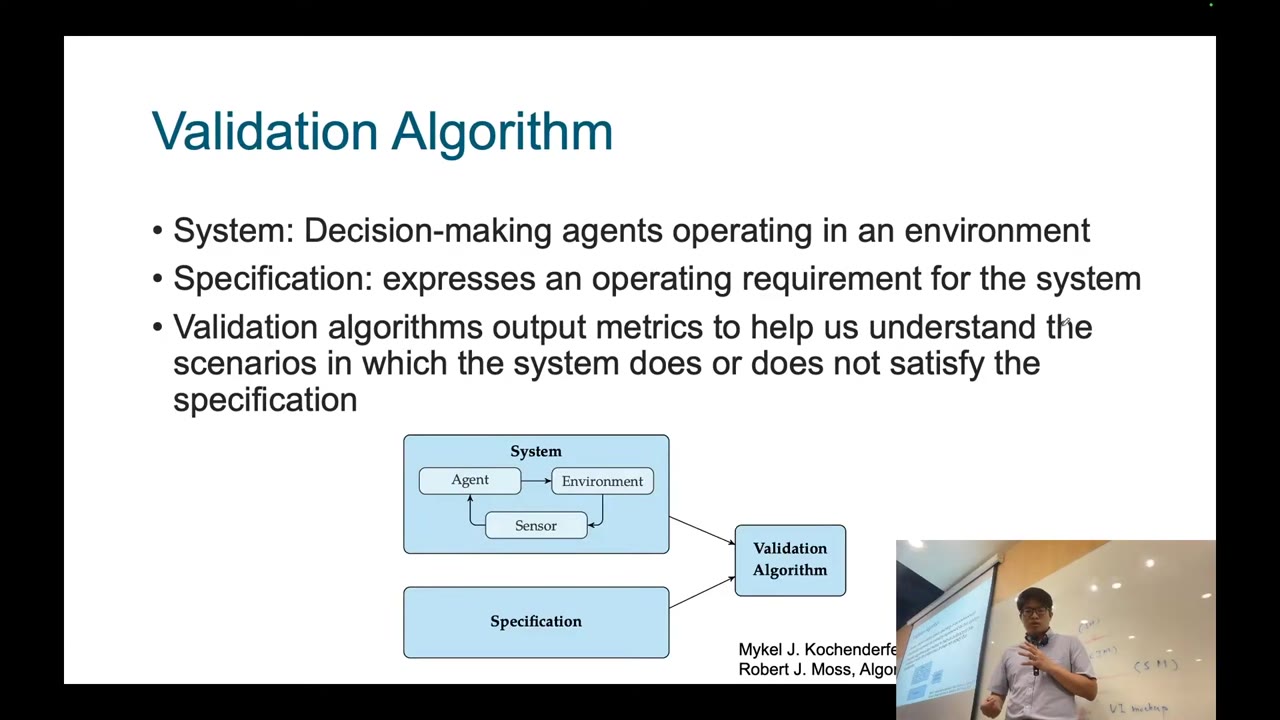
整個驗證流程有三個東西:系統(在環境中運作的決策代理,不論是模組式或學習式)、規格(表達運行需求),以及驗證演算法,它輸出的指標讓我們了解系統在什麼場景下符合或不符合規格。
從 ADAS 到自動駕駛:預期功能與動態駕駛任務
看老師講解(37:01)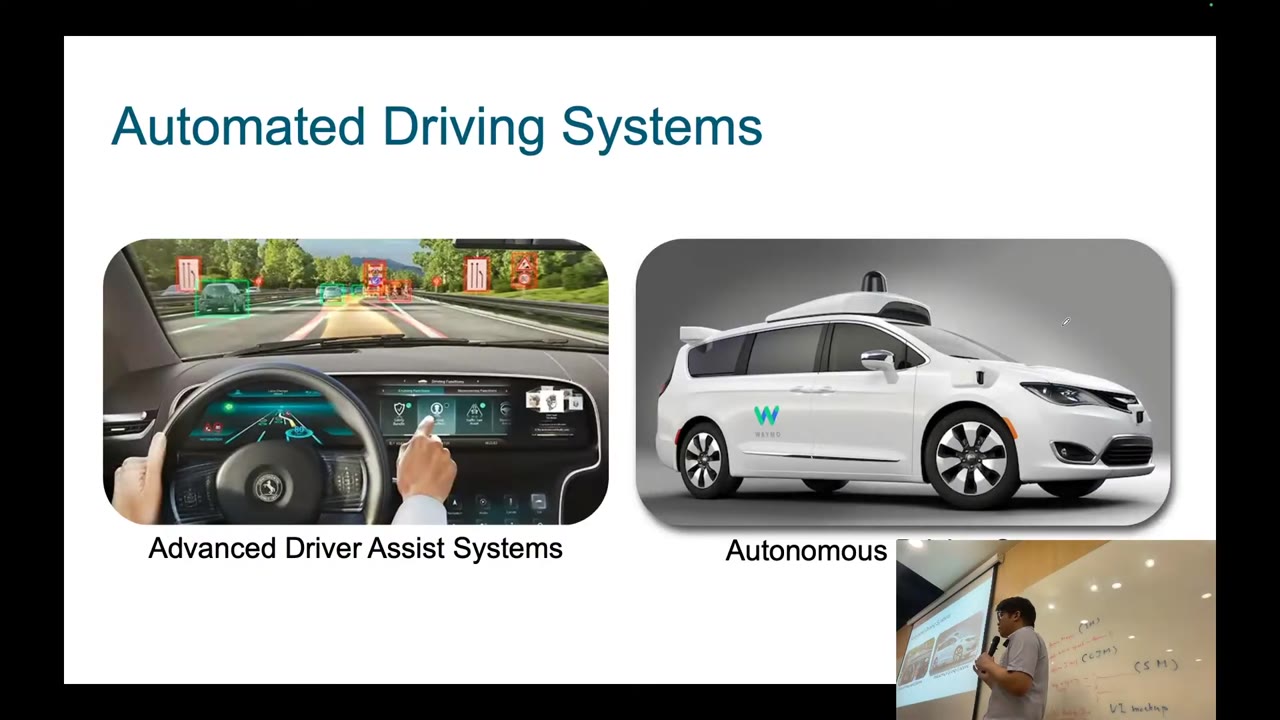
講者先問誰坐過有先進駕駛輔助系統(ADAS)的車。最基本是定速巡航(維持 100 公里時速);ACC 則要能「適應」:前面有車就降速,並維持安全距離,因此需要感測前車存在、速度與距離,駕駛不用踩油門。另外還有換車道、車道維持輔助等功能。
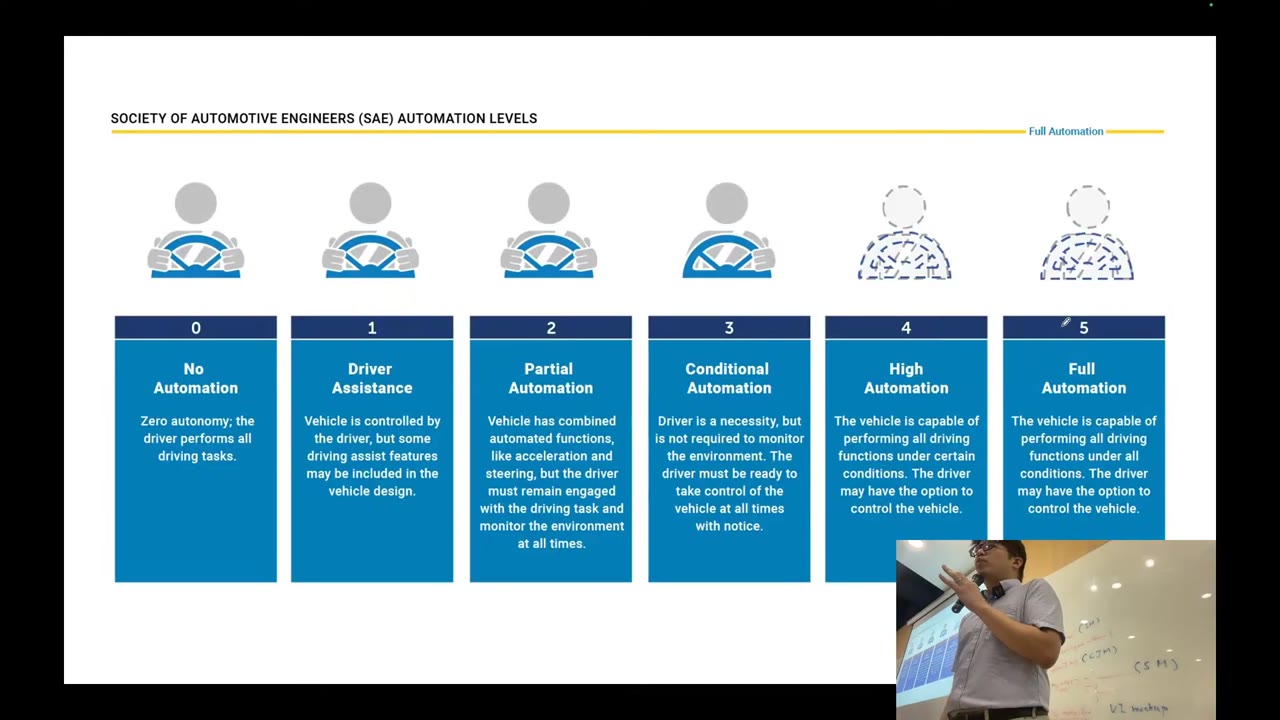
自動駕駛系統預期在特定條件與環境運行。Level 4 是在特定條件下自行完成駕駛任務,駕駛可能可以接手;Level 5 則是在所有條件下都能完成。以高速公路為例,系統必須能減速、換道、保持安全距離、進出高速公路。「預期功能」就是系統設計在特定條件下要交付的行為、效能與能力,和系統規格直接相關。
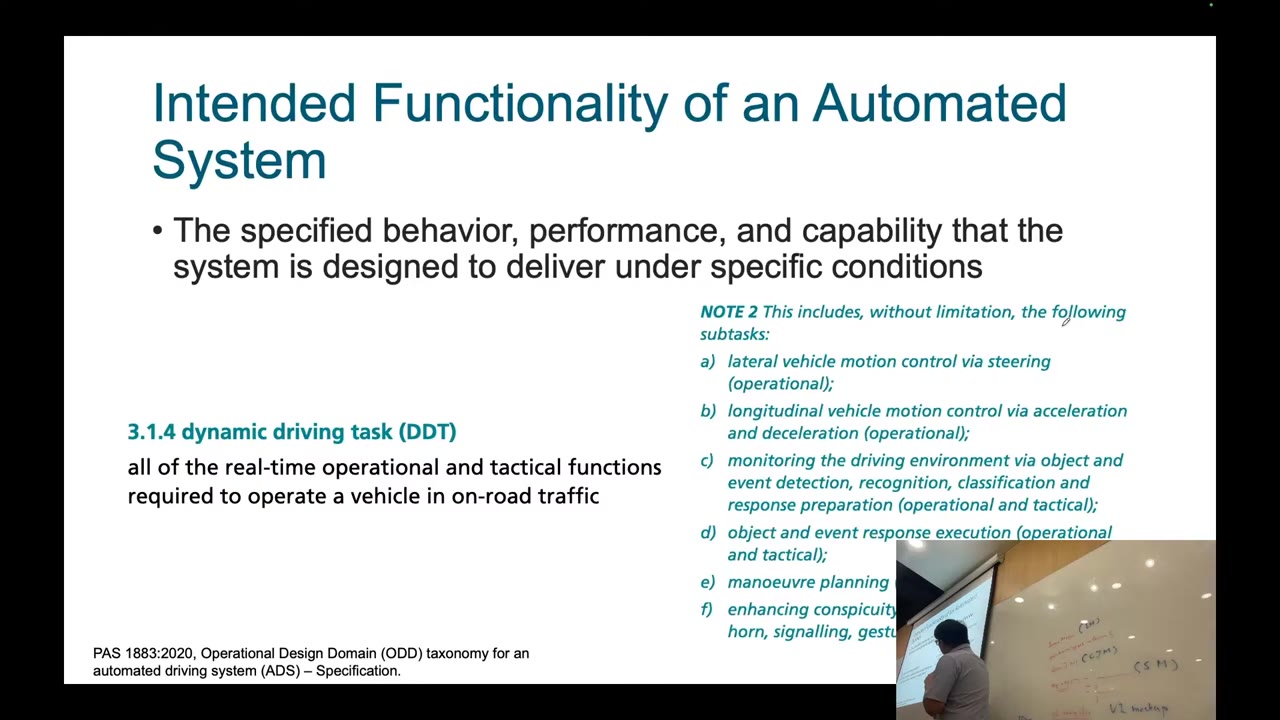
「動態駕駛任務」指在道路交通中操作車輛所需的所有即時操作與戰術功能:用轉向控制橫向運動、控制縱向加減速、做動作規劃(先左轉再直行)、持續監控環境是否有障礙。要讓 L4 或 L5 車輛在所有駕駛任務下運行,就得把這些面向都考慮進去,這就是困難所在。
SOTIF(ISO 21448):元件沒壞,能力仍可能不足
看老師講解(45:08)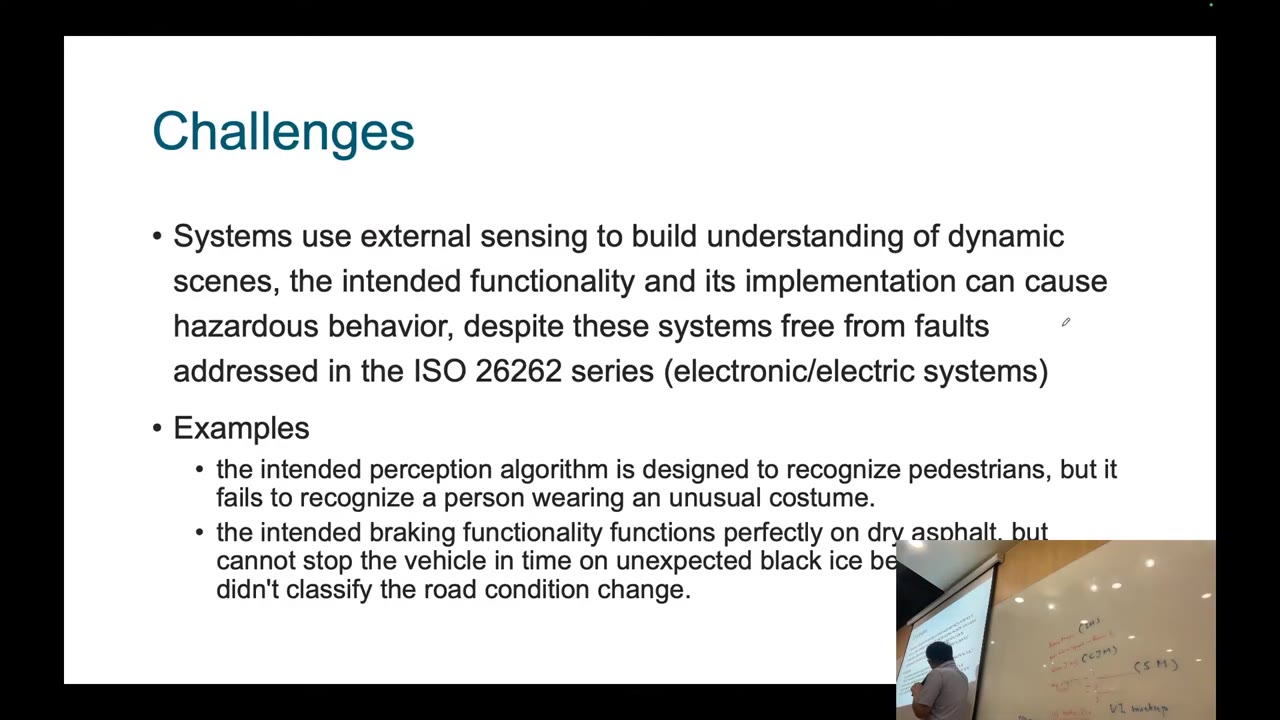
講者強調一句話:利用外部感測去理解動態環境的系統,即使完全沒有 ISO 26262 意義上的故障,預期功能與其實作仍可能造成危險。電子電機元件沒問題、車子能動;但一旦用外部感測做物體與事件的偵測、辨識與分類來執行駕駛任務,就可能出事。例子:感知演算法設計來辨識行人,卻認不出穿特殊服裝的行人;煞車在柏油路面一切正常,但遇到黑冰、摩擦力極低時就無法及時停車。
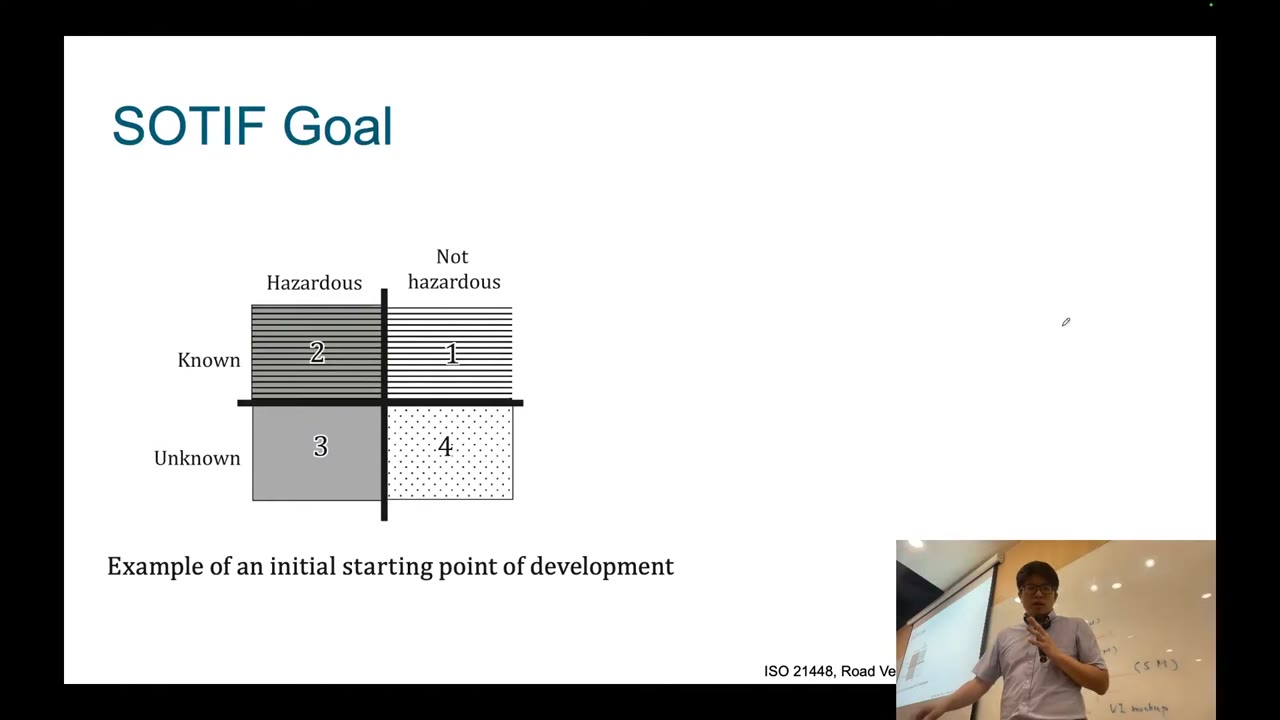
預期功能安全(SOTIF,ISO 21448,2022 年發布)處理的就是「功能不足」導致的危險:系統能力不足而產生不合理的風險。它有一張四象限圖:已知危險、未知危險、已知安全、未知安全。過程是反覆縮小「已知危險」與「未知危險」,擴大安全區域。例如行人突然倒下被 Cruise 撞到,就屬於「未知危險」。可以在規格設計階段、驗證與確認階段做很多測試,也要讓系統在真實世界運行,以找出新挑戰。
通用機器人缺的是規格:講者眼中的機會
看老師講解(52:17)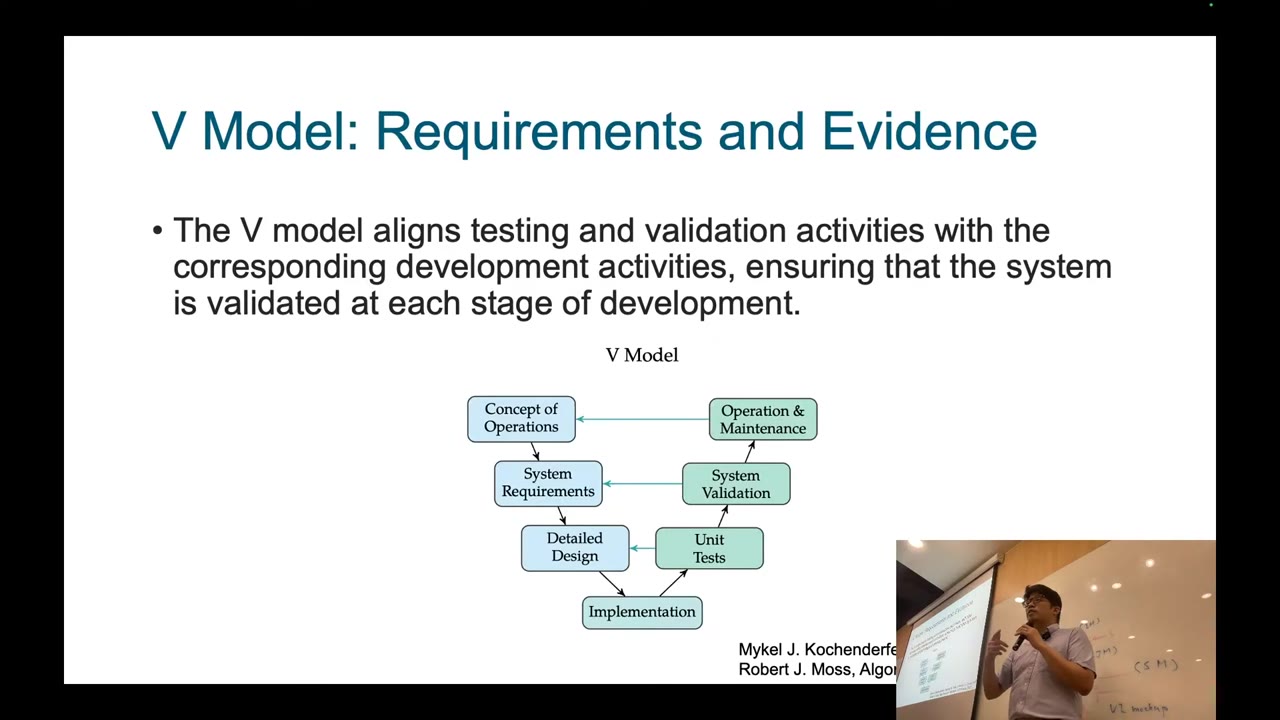
講者把這件事連回物理 AI:第 1、2 講提到目前通用機器人的目標是「任何任務、任何形體」,那意味著要在極多條件與環境下運行。但依照嚴謹的驗證流程,應該先有左側的系統需求:「通用」這個詞並沒有指定任何東西。講者認為缺兩件事:一是對應的規格,二是如何取得「在任何條件與形體上都能運行」的證據。
下課後講者再次強調:這不是批評,而是機會。自駕車領域在部署前必須經過嚴謹的驗證,很多方法其實來自航空系統;機器人領域還沒有認真討論要用在哪裡、在什麼條件與環境下使用,如果有人能把這件事說清楚(不論是車、機械手臂還是人形機器人),就是重要的貢獻。目前大家花很多力氣在實作,但如何界定問題還沒被認真討論。
ISO 34501–34505:場景式驗證的共同語言
看老師講解(1:07:20)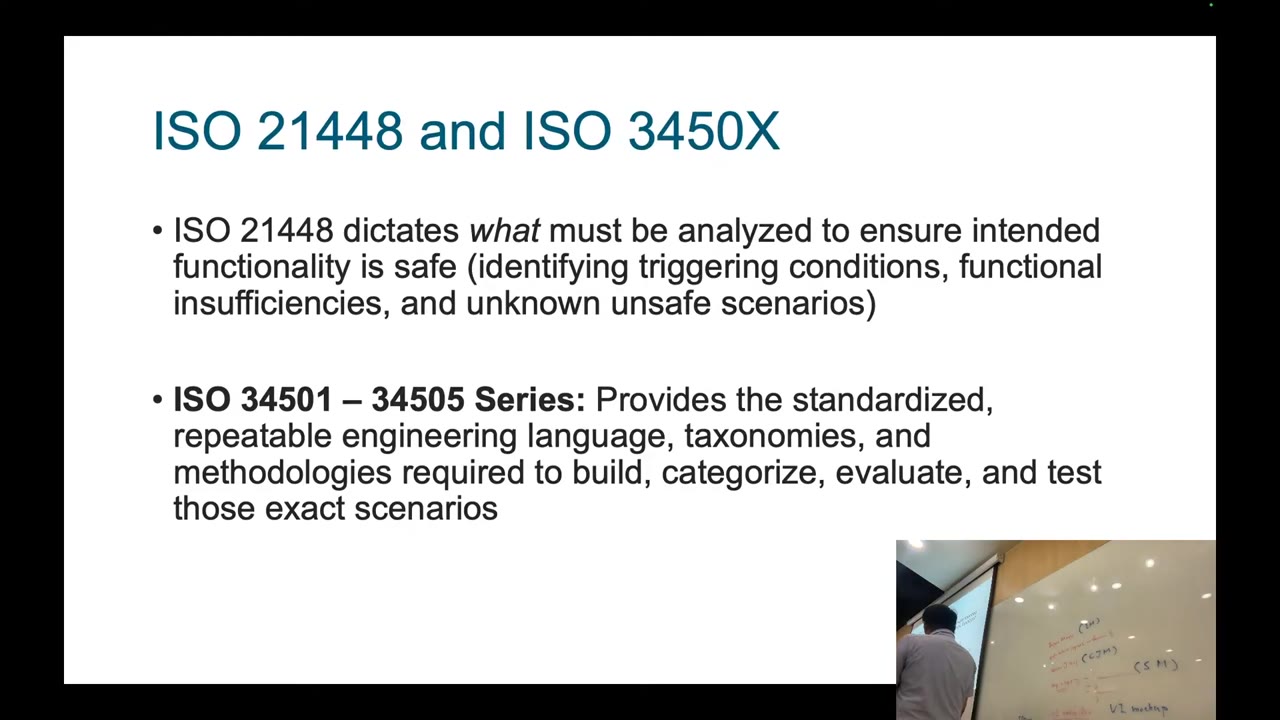
幸好還有另一系列標準:ISO 34501 到 34505。它們提供標準化、可重複的工程語言、分類法與方法,用來建構、分類、評估與測試場景,也就是實現 ISO 21448 想法的具體標準:詞彙、評估安全的框架、運行設計域(ODD)分類法、如何分類與評估場景,以及測試案例的產生。講者說它們提供了「安全驗證的基準實作」。
講者的重點:這些標準是為駕駛系統設計的,不是為其他機器人系統設計的,所以可以學習它們怎麼設計;目前機器人導航與操作領域並沒有這麼嚴謹的標準,而設計它們並不簡單,但一旦建立了,會是後續研究的基礎。
運行設計域(ODD):把「在哪裡運行」寫成分類
看老師講解(1:10:57)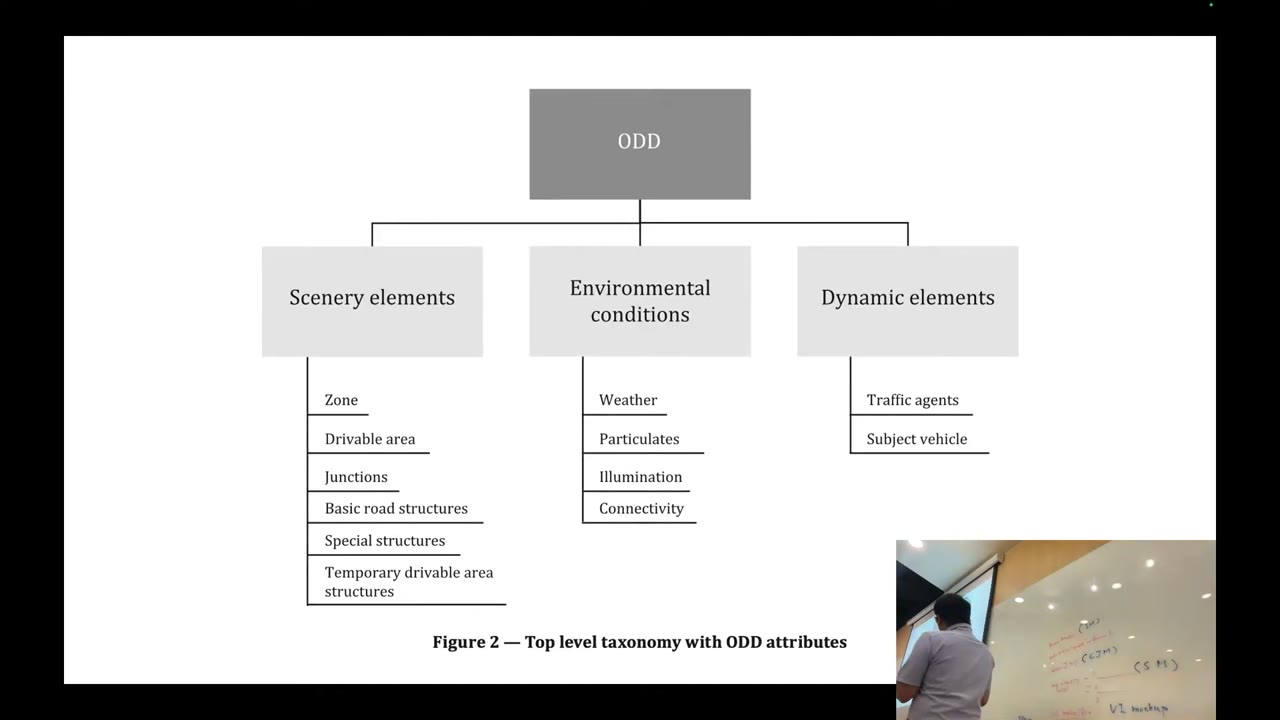
ODD(operational design domain)在 ISO 34501 定義為:特定自動駕駛系統或功能被設計成能運作的條件,包括但不限於環境、地理、時段限制,以及特定交通或道路特徵必須存在或不存在。具體包括場景(四岔、三岔、雙向路口)、環境條件(晴天或下雨、早上或晚上)以及動態元素(交通參與者與其他車輛)。
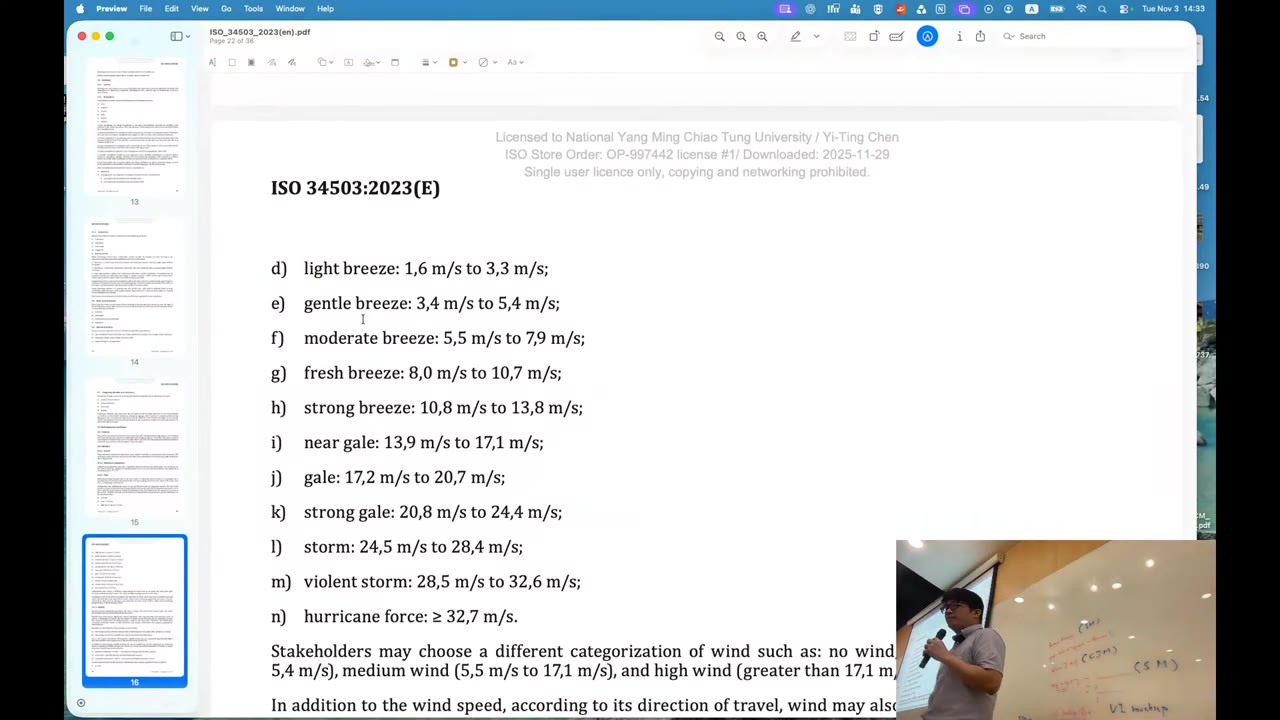
ISO 34503 把 ODD 分類寫得非常詳細。以環境條件下的天氣為例,其中的「風」就有超過 15 個類別:無風、軟風、輕風、微風…,每一類都有對應的風速範圍(例如某一級風速在 20.8–24.4 公尺/秒)。除了風,還有降雨、降雪;場景元素有可行駛區域的類型與幾何;動態元素有交通參與者與本車。
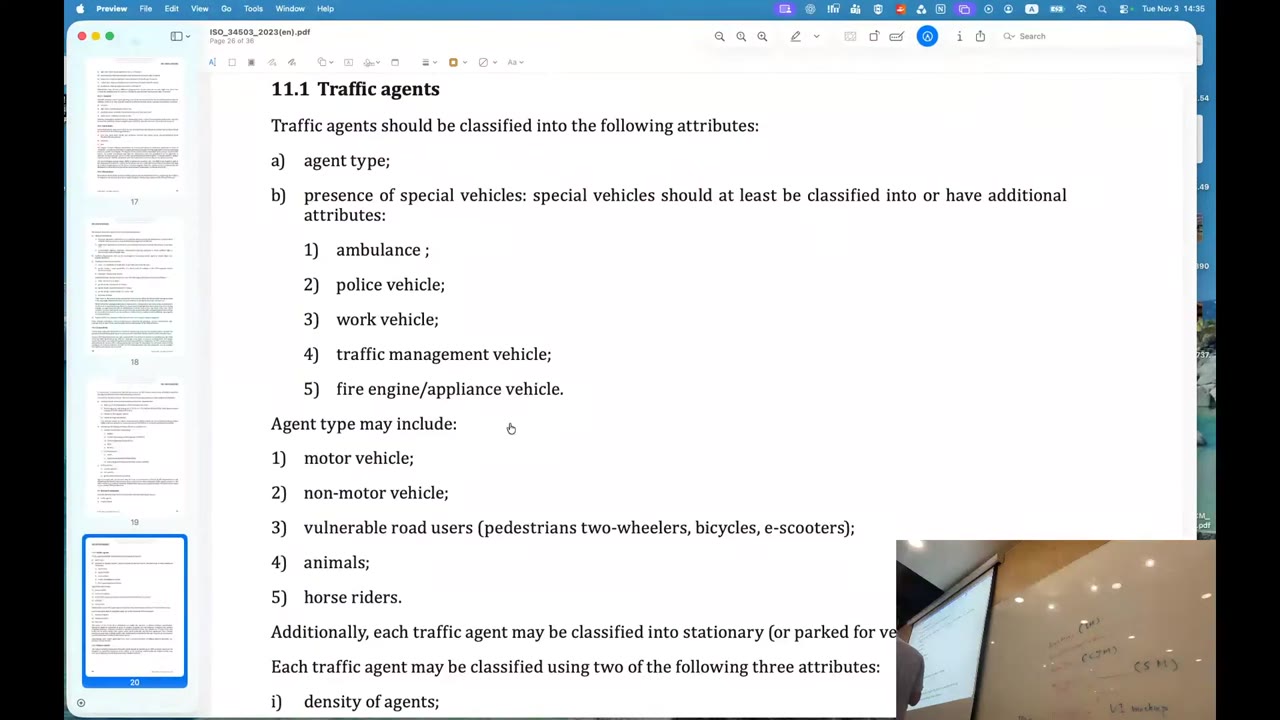
講者說這份文件是拿來「列舉」盡量多的條件,不是要求系統全部通過;真正要看的是,在部署時某些條件的組合下,系統能不能運作。
場景與 ODD 涵蓋:傳統測試方式為什麼不夠
看老師講解(1:17:15)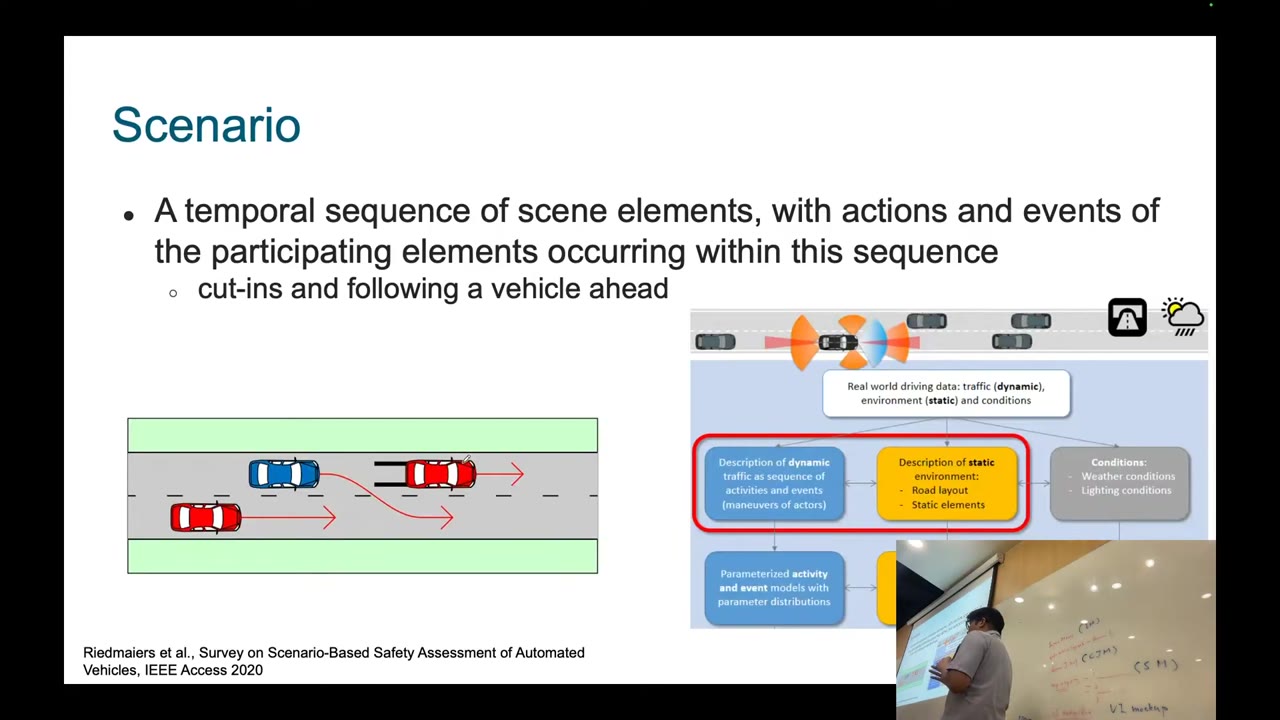
在 ODD 之下,「場景」是場景元素與參與元素之動作與事件的時間序列。例如三個交通參與者:藍車向右換道、紅車減速、另一輛加速,加上靜態場景(兩車道、中間虛線可換道)、道路寬度長度、天氣與光線。場景分為功能、邏輯與具體三類,稍後說明。ODD 涵蓋(coverage)則描述測試能多徹底地涵蓋指定的運行條件與其組合。
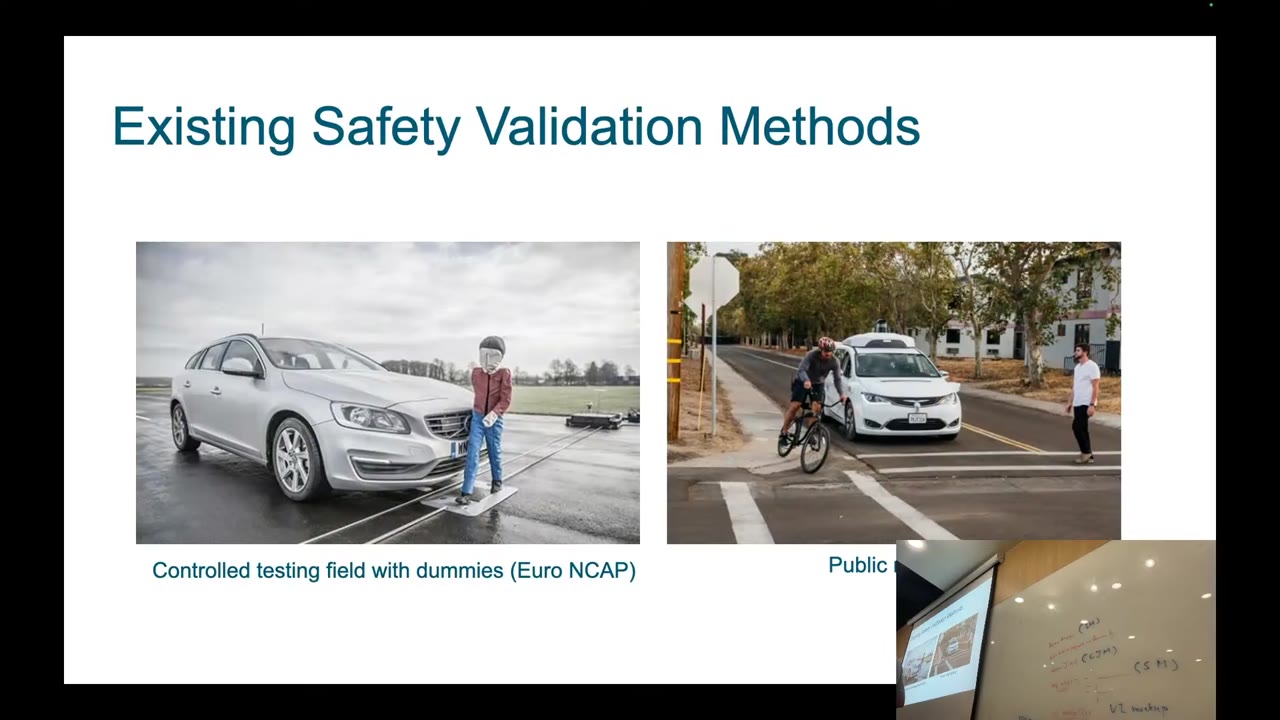
傳統做法有兩種。其一是在測試場地以假人合成場景,例如假人突然移動,看系統會不會煞車;優點是不必擔心傷到真人,缺點是需要軌道與設定,只能合成行人的運動、不能改姿態,要換行人方向就得重新設定,成本高。
其二是公路測試:把車丟到真實世界,希望遇到更多行人互動;理想上最真實,但可能塞車或等紅燈,很久遇不到,而且要把所有安全關鍵場景都「剛好」遇到非常困難。業界常用的指標是人為介入前能自主行駛多少英里,但這等於要等罕見事件發生。
場景式驗證:通過、失敗、無效,與參數化場景
看老師講解(1:26:54)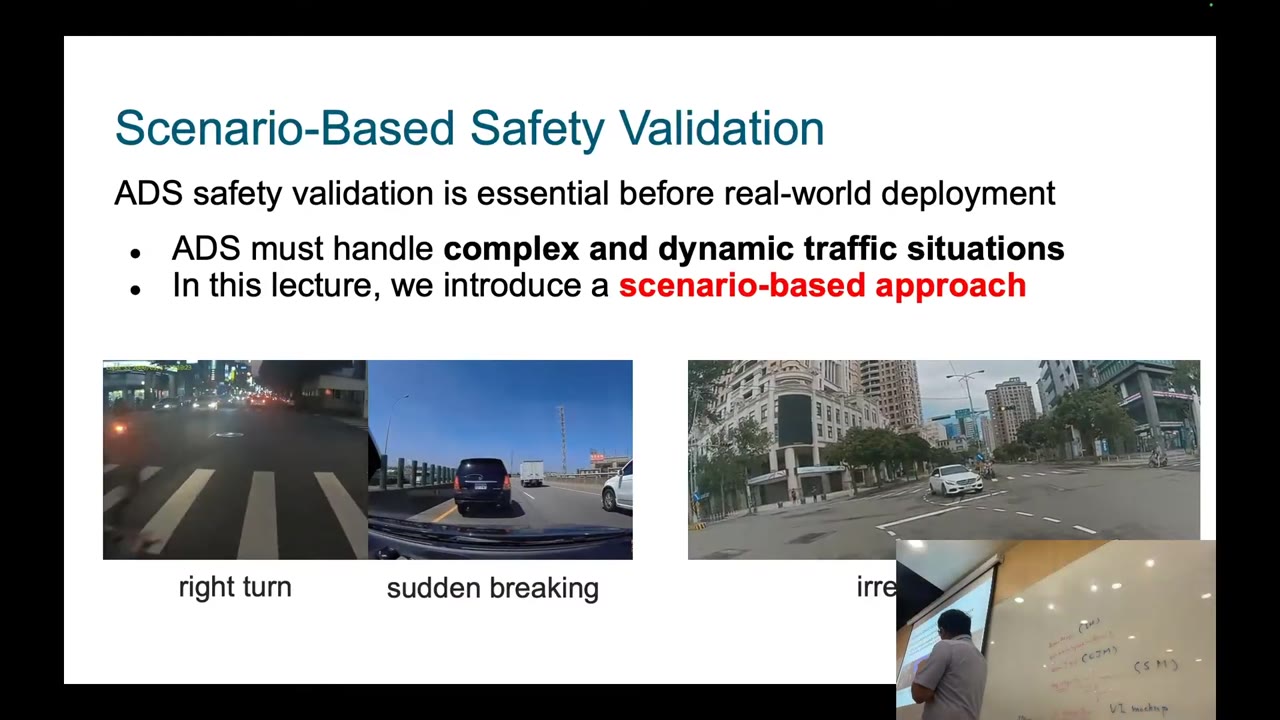
以下是講者實驗室做的場景式安全驗證:現實裡可能有機車突然右轉、前車急煞、機車突然切入。要讓系統在複雜動態交通自主運行,就必須處理這些情境。與里程式方法(算開了多少公里、等罕見事件)不同,場景式方法關注「哪些場景被測過」。
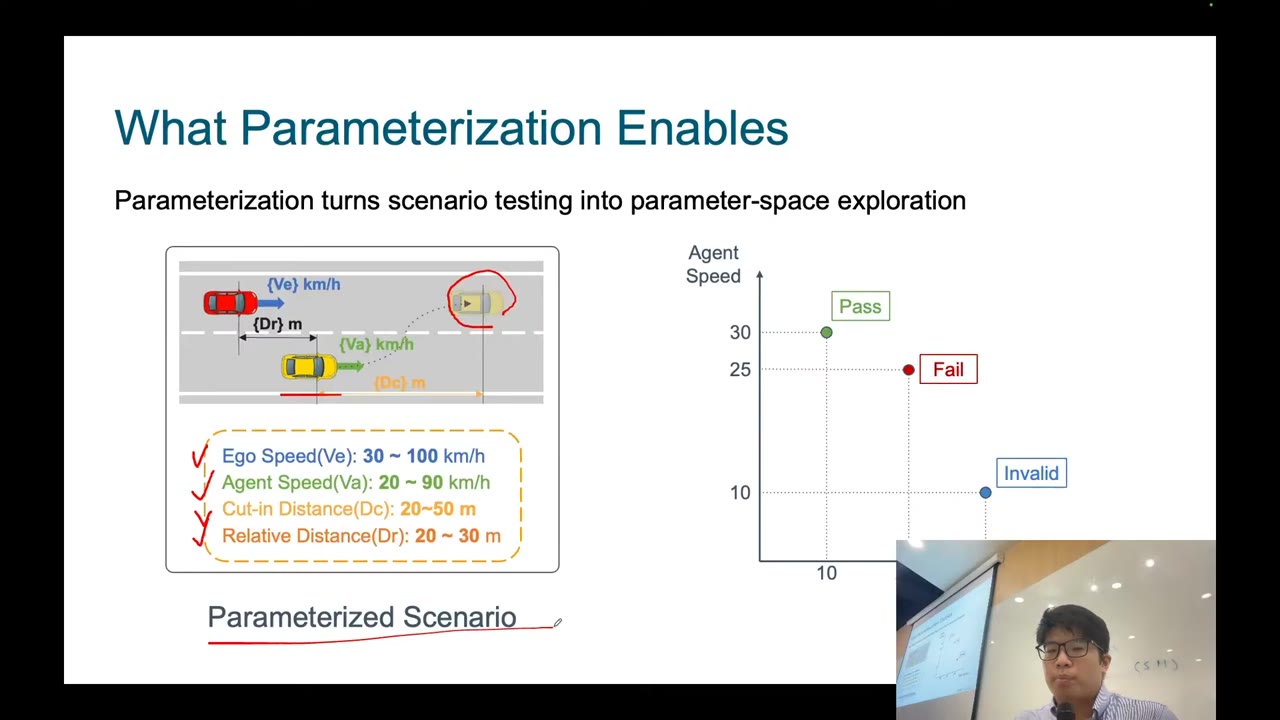
給定一條軌跡(含時間),例如他車切入自車前方,看自車是否能反應並滿足規格,結果有三種:通過(有效執行且滿足規格)、失敗(有效執行但違反至少一項需求)、無效(場景或執行沒通過有效性檢查,因此不給通過或失敗的判定)。更進一步,不只測一條軌跡,而是把場景參數化:以切入為例,用自車速度、他車速度、切入距離、相對距離四個參數;某組參數通過、另一組失敗、還有些是無效。把所有可能性列舉出來,就能看出系統在這個場景下能做什麼、不能做什麼。
功能、邏輯、具體場景:三層抽象
看老師講解(1:32:00)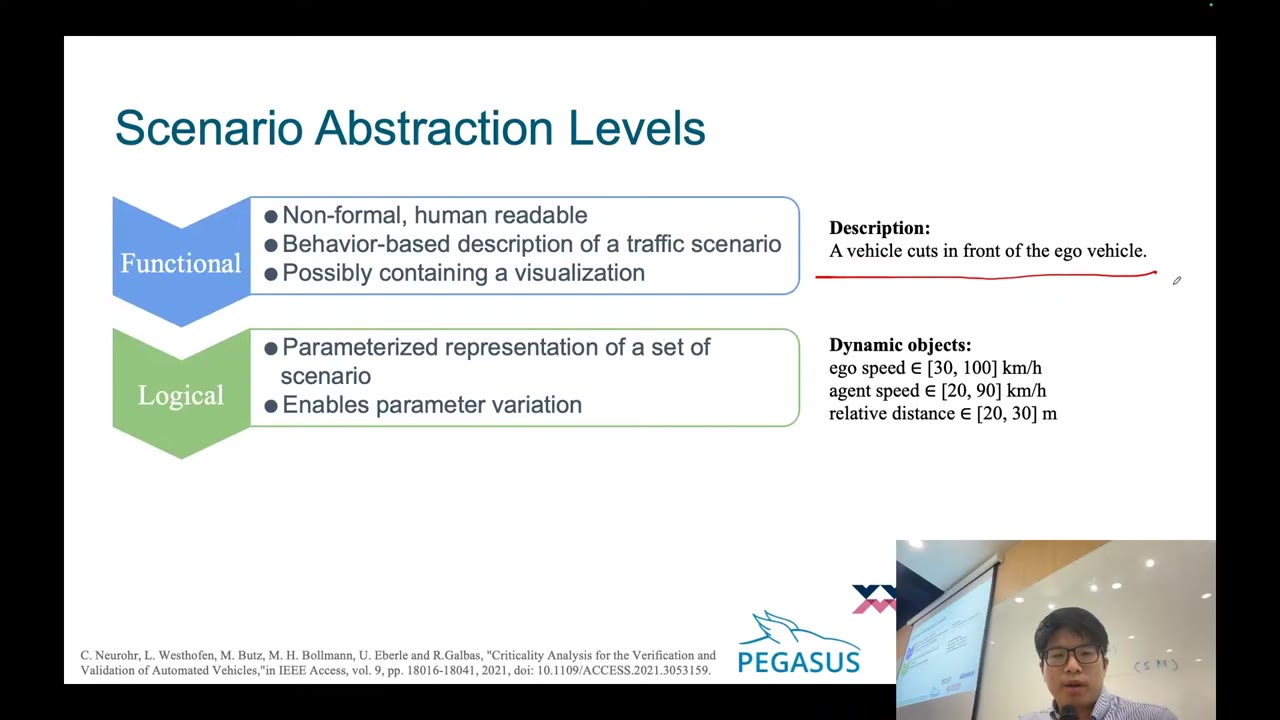
功能場景:非正式、人看得懂的自然語言,以行為描述交通場景,可能附視覺化;例如「有一輛車切入自車前方」。邏輯場景:參數化表示的一組場景,列出參數與其範圍;例如自車速度 30–100 公里時速、他車速度 20–90、相對距離 20–30。具體場景:只描述一個特定場景與一連串事件,所有參數固定;例如自車 50、他車 40、距離 25。從自然語言開始,參數化,再從範圍中挑一組值,就得到具體場景。
模擬式場景驗證框架:找出運行邊界
看老師講解(1:35:34)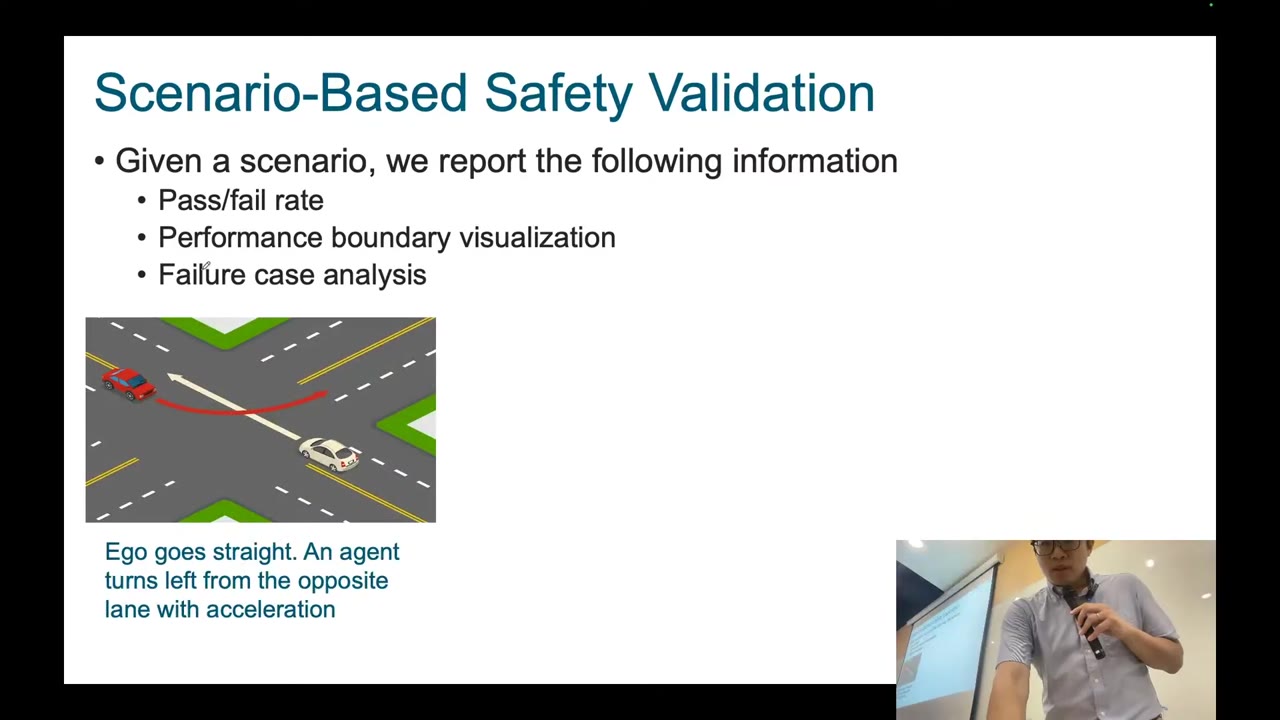
講者說 ISO 34505 只告訴你怎麼設計、沒有告訴你怎麼實作,所以他們實作了一個框架:用模擬與場景式方法評估自動駕駛系統的安全。他們強調「模擬式」,因為前面兩種方式(測試場假人、公路測試)在 ODD 變大時都越來越難;近年大家開始用模擬做安全驗證。
框架的目標是找出運行邊界:改變不同參數,看哪裡能運作、哪裡會失敗。期望的輸出包括給定邏輯場景的通過/失敗、通過率與失敗率、效能邊界視覺化,更想知道為什麼會失敗。
怎麼定義通過或失敗:criticality 與規格檢查
看老師講解(1:37:34)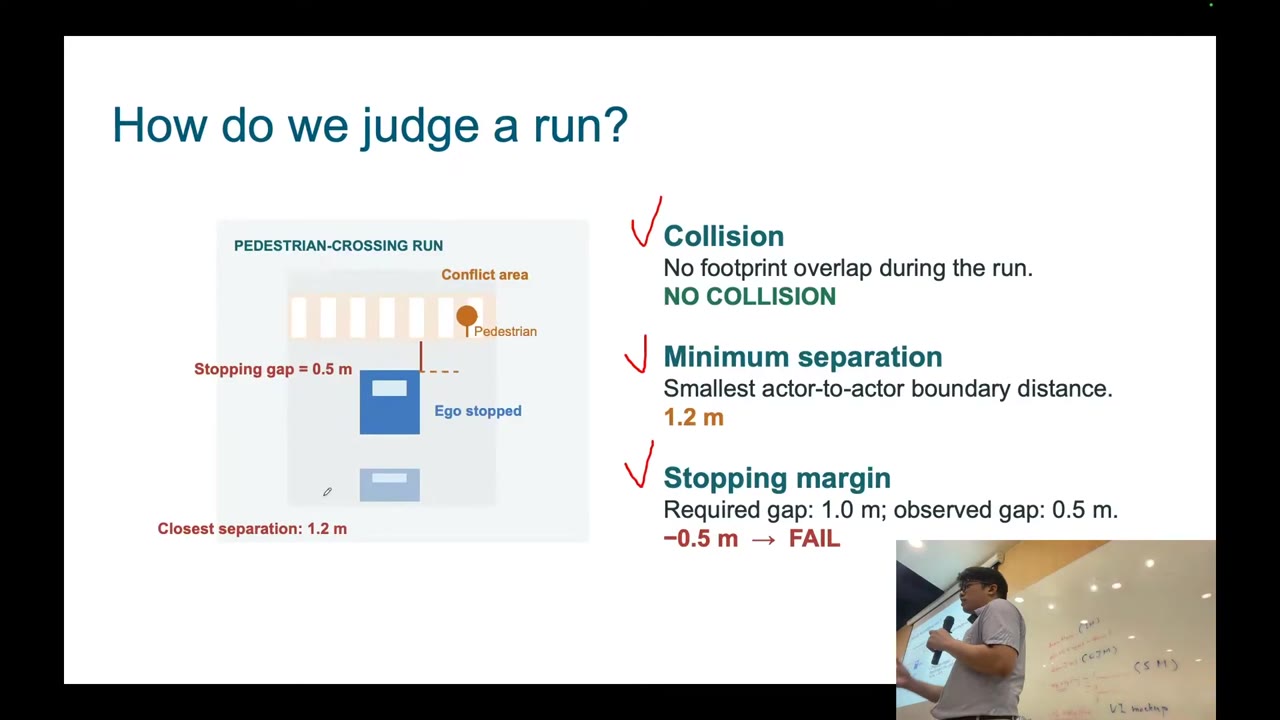
評估一個場景,意思是分析執行過程中有沒有出現危急情況(critical situation),所以要先定義什麼叫通過或失敗。講者用 criticality(危急程度,結合參與者風險的量)來說明。例子是自車要緊急停車,有行人在斑馬線上。三項檢查:碰撞——整段執行沒有任何車體與衝突區域重疊,通過;最小間距——參與者邊界之間最近的距離,投影片上觀測值是 1.2 公尺(講者口述時一度說成前後車距小於 1.2,與投影片不一致,這裡以投影片為準);停止餘裕——規格要求 1 公尺,實際行人與車之間只有 0.5 公尺,差 −0.5 公尺,這項失敗,整次執行判定為失敗。講者的說明是,這些是自行設計的規格,用來判定決策代理產生的行為是否符合。
常見 criticality 指標:TTC 與 PET 的適用範圍
看老師講解(1:39:30)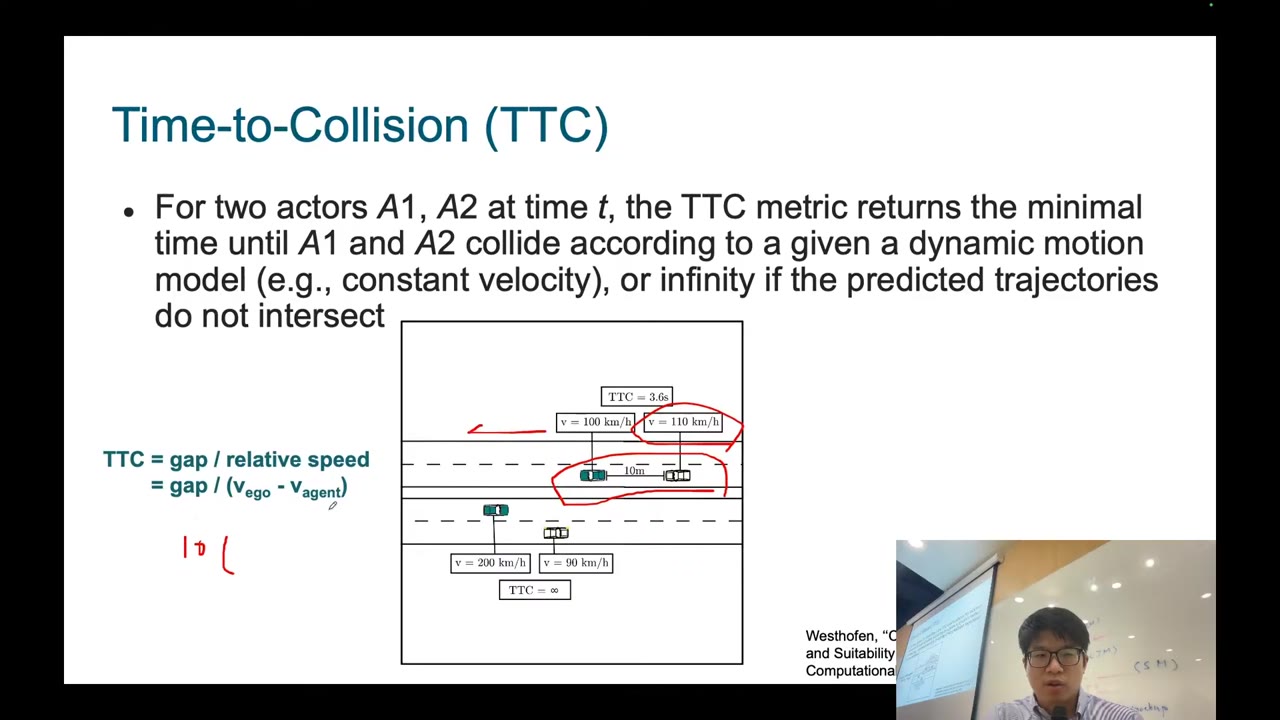
TTC(time to collision):距離除以速度差。例:兩車距離 10 公尺,前車 100 公里時速,後車 110 公里時速,速度差 10 公里時速,換算單位後 TTC 約 3.6 秒(講者在課堂上更正了前後速度相減的正負號);若前車比後車快很多,TTC 為無限大。它假設等速模型,只適用於跟車(同車道、後車跟隨前車);若是自車左轉互動的情境,就不適合用 TTC。
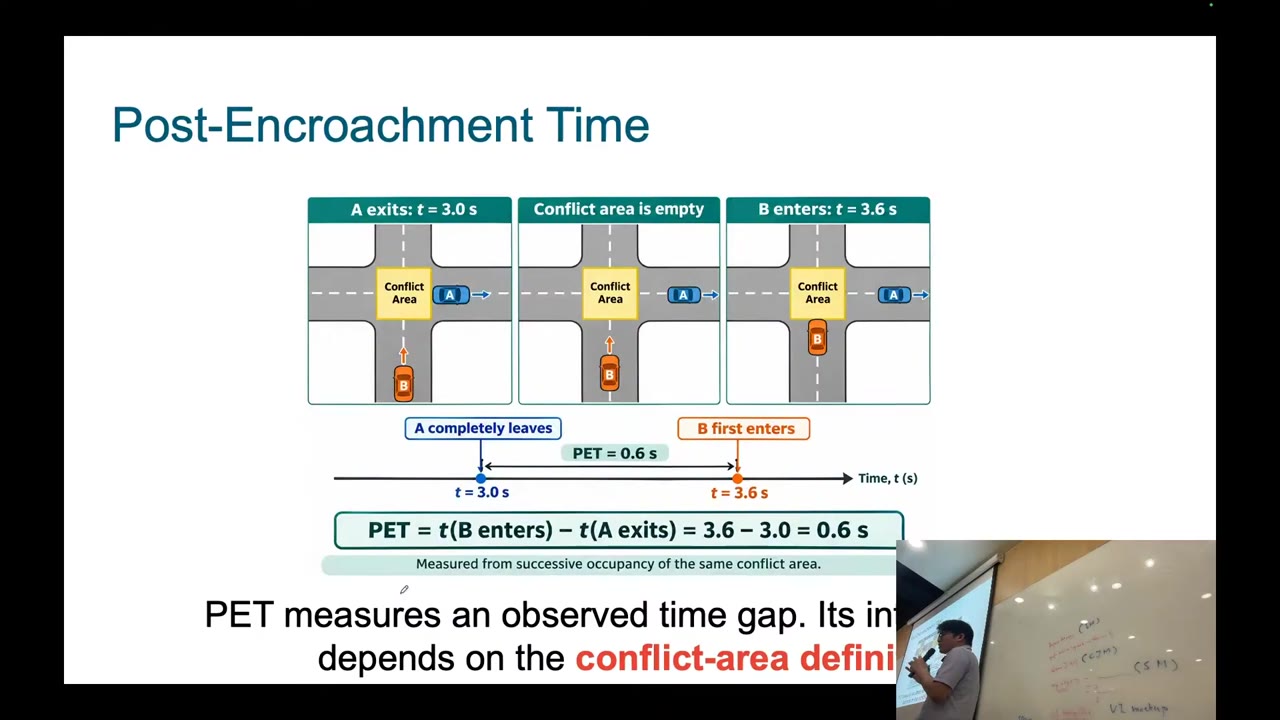
PET(post encroachment time):計算車輛 A 離開衝突區域的時間,與車輛 B 進入該區域時間的差,越短代表兩車在衝突區域越靠近、越危險。現在很多人用它衡量 criticality,但前提是要先定義衝突區域;無法定義,就不能用這個指標。講者還提到有許多論文整理各種 criticality 指標,並討論如何選擇合適的指標,但這些多針對駕駛場景。
範圍界定:只做規劃與控制,在異質交通裡
看老師講解(1:45:20)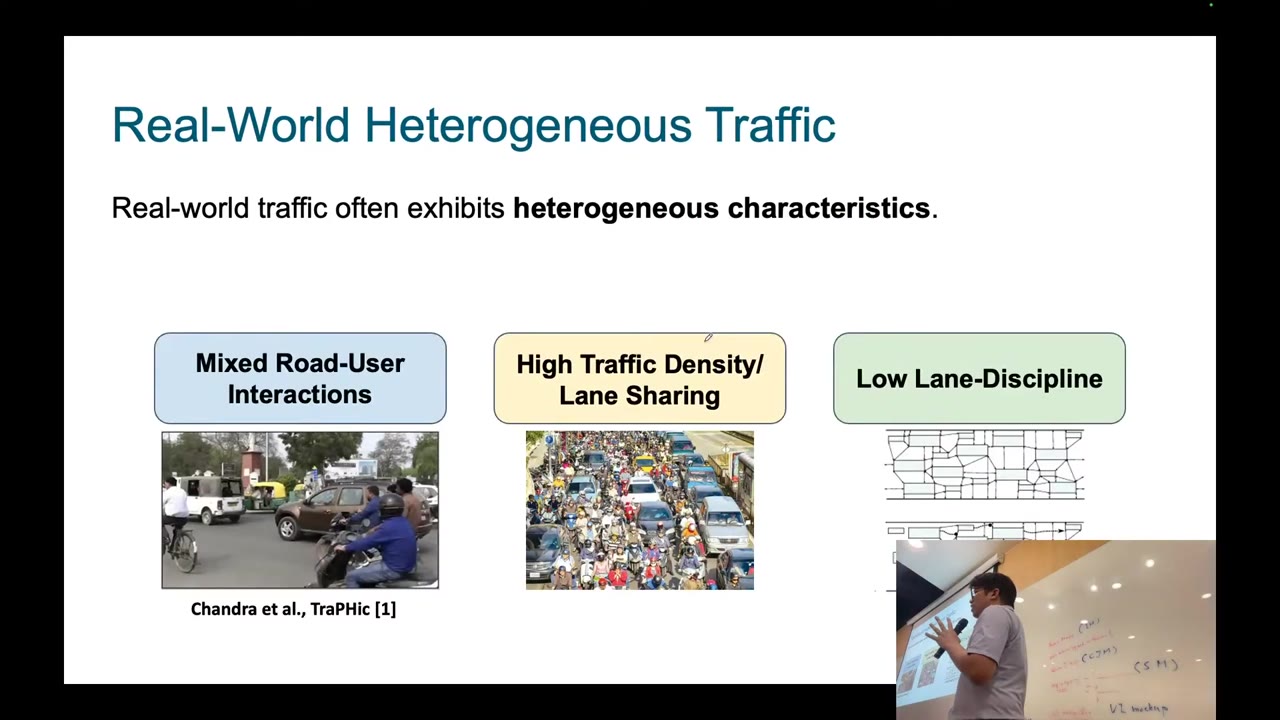
講者回到 V 模型,說明接下來的例子的位置:這是系統確認,而且只包含規劃與控制,感知與預測的輸出被假設為已知。環境是真實世界的異質交通:混合的用路人、包含機車與汽車穿插,並不嚴格遵守車道紀律。例如左轉不能直接切過去,但在台灣會看到不同的騎車與開車方式。
問題變成:要做場景式驗證,需要邏輯場景,那要怎麼從真實資料得到?如果沒有邏輯場景,就不能給系統一個要測什麼的規格,所以得先自己建立測試。
為什麼要自己蒐集資料:官方資料不夠用,與跨國合作
看老師講解(1:48:05)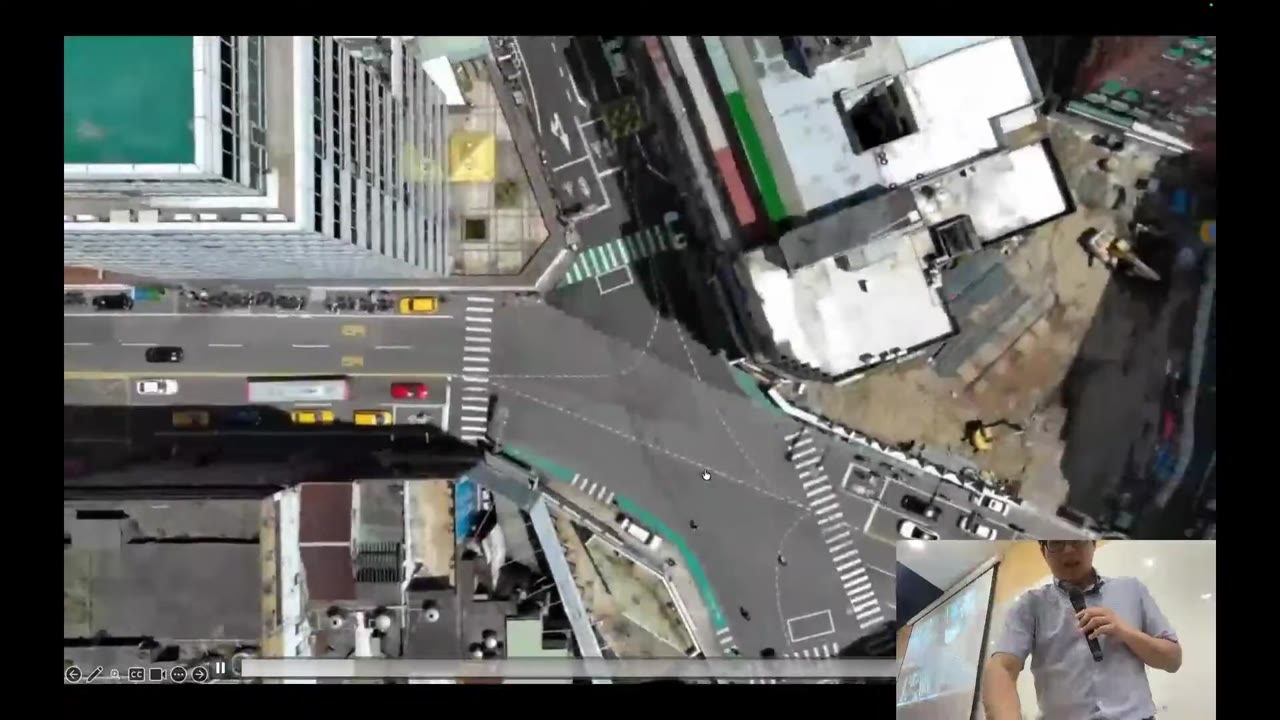
他們先找到交通部(講者口誤說成教育部,依上下文判斷是交通部)提供的資料,但品質不足:物體標註是用偵測演算法跑出來的,車輛與行人的朝向一直在跳、不穩定;嘗試自動修正太痛苦(行人、車輛與機車太多);缺少號誌燈狀態(會影響車輛運動);也沒有路口配置,也就是缺少 ODD 所需的場景資訊、準確的動態元素與交通狀態。所以決定自己建資料集:用無人機飛到路口上空蒐集,每個地點約 10 到 15 分鐘,共六個地點。
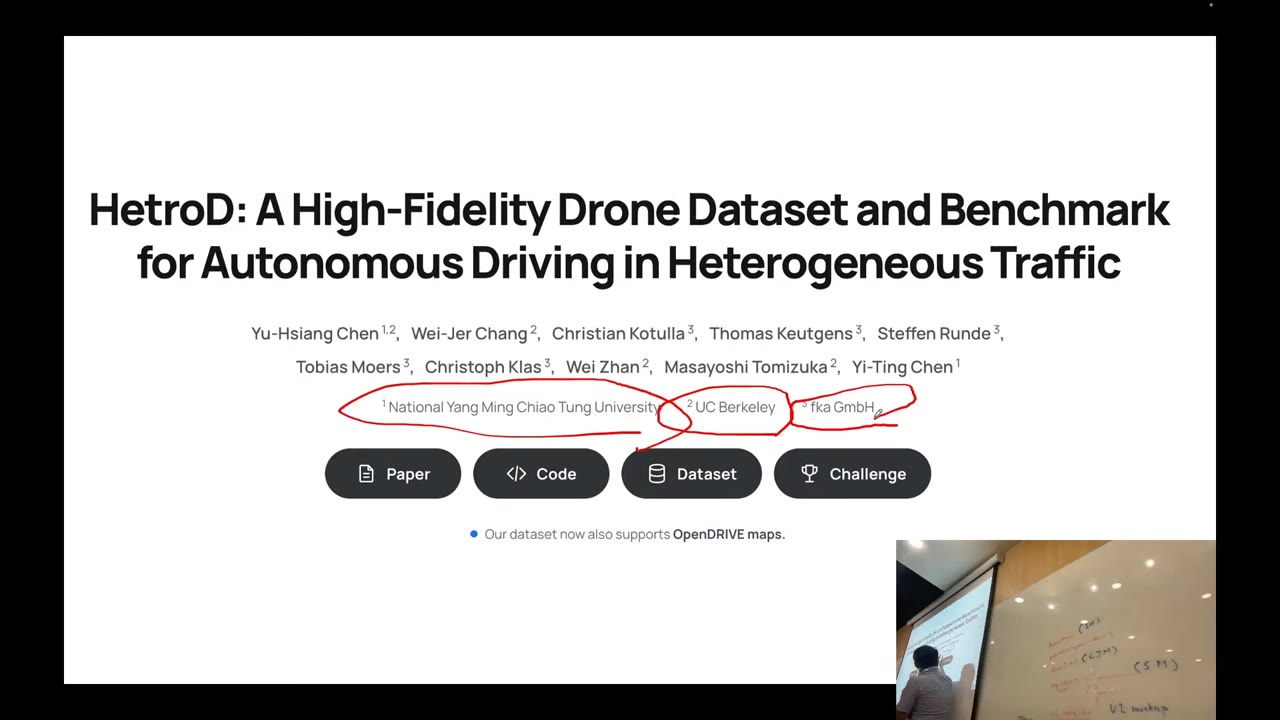
標註是最大的問題:不可能叫學生逐一標註所有交通參與者。學生在網路上找到德國公司 fka 的高速公路無人機資料集,寄信請求下載;對方問用途,聽了他們的研究後,主動提議合作,免費幫忙標註,條件是在他們網站上宣傳這個資料集。他們依對方的建議重新蒐集(校正無人機、設置參考點等),以取得高品質資料;之後還在 ECCV 今年一起舉辦挑戰。第三個合作者是 UC Berkeley,他們早期也用無人機蒐集資料,擅長訓練模型與評估。三方各有專長,論文今年發表於 IRA。整個過程超過一年半、接近兩年;講者說這是個意外的機緣,沒有它就沒有接下來的內容。
車道紀律鬆散的交通:用衝突錨點參數化軌跡
看老師講解(2:10:46)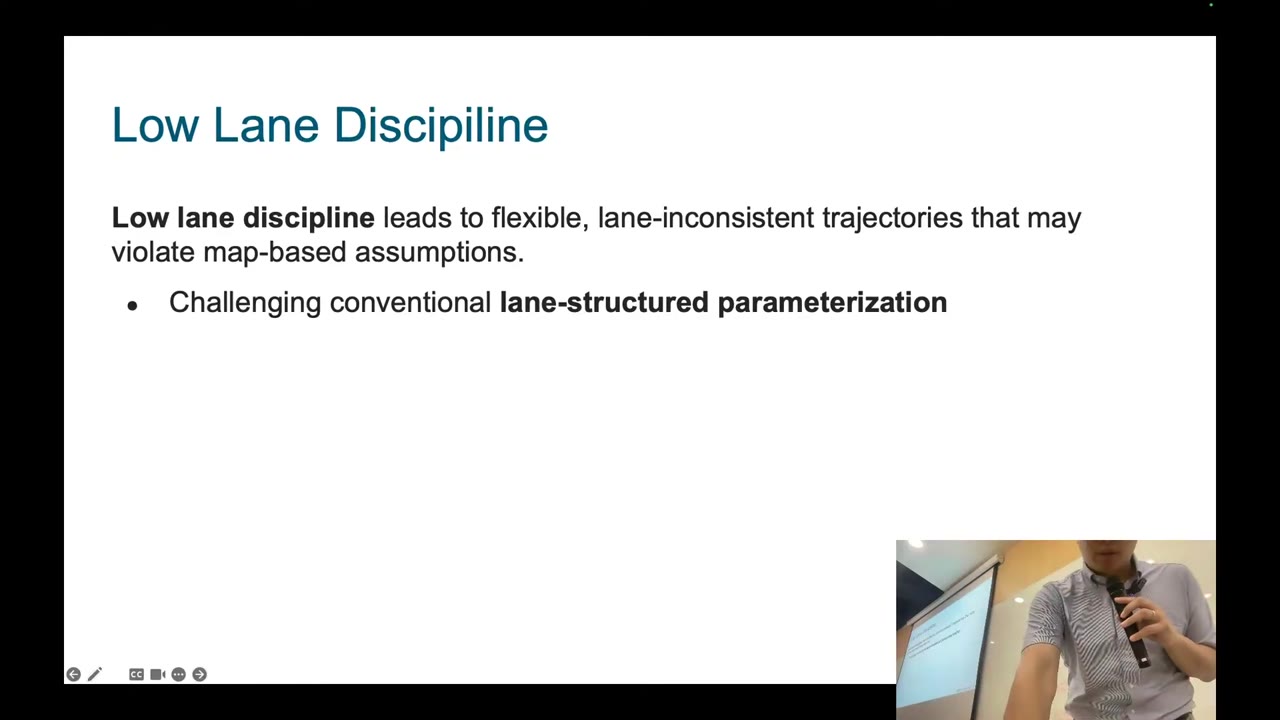
這個資料集的特色是低車道紀律(lane discipline):機車不依車道走、軌跡不規則,傳統依賴車道拓撲或車道表示的方法會失效;因此他們提出一種保留互動的表示,可以捕捉這些不規則的互動。
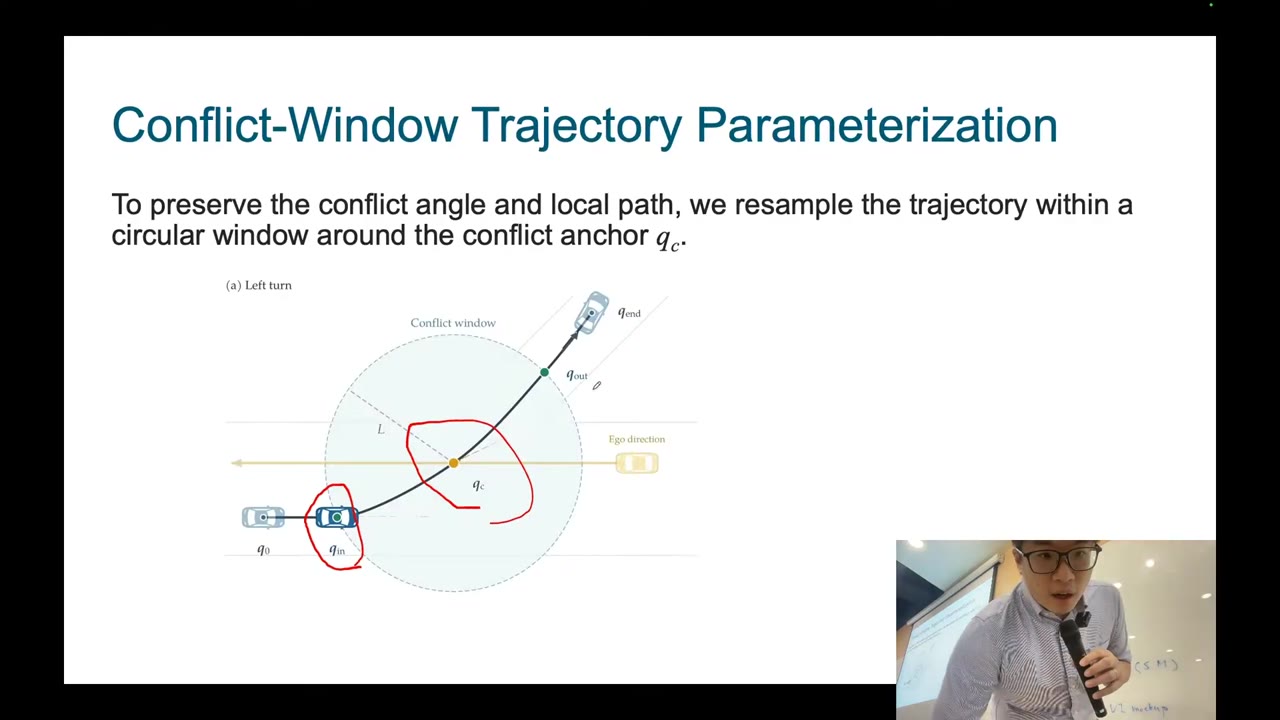
這個想法和 PET 的衝突區域類似,也出現在其他 criticality 指標(軌跡交會、最小同時距離):先找出軌跡之間的衝突時刻錨點(conflict instant anchor),再以車輛進入與離開某個半徑 L 的圓的位置與時間,以及進入時的角度與經過錨點的轉角等少數參數,把一條軌跡參數化;換道、勾轉(hook turn)等情形也能這樣表示。
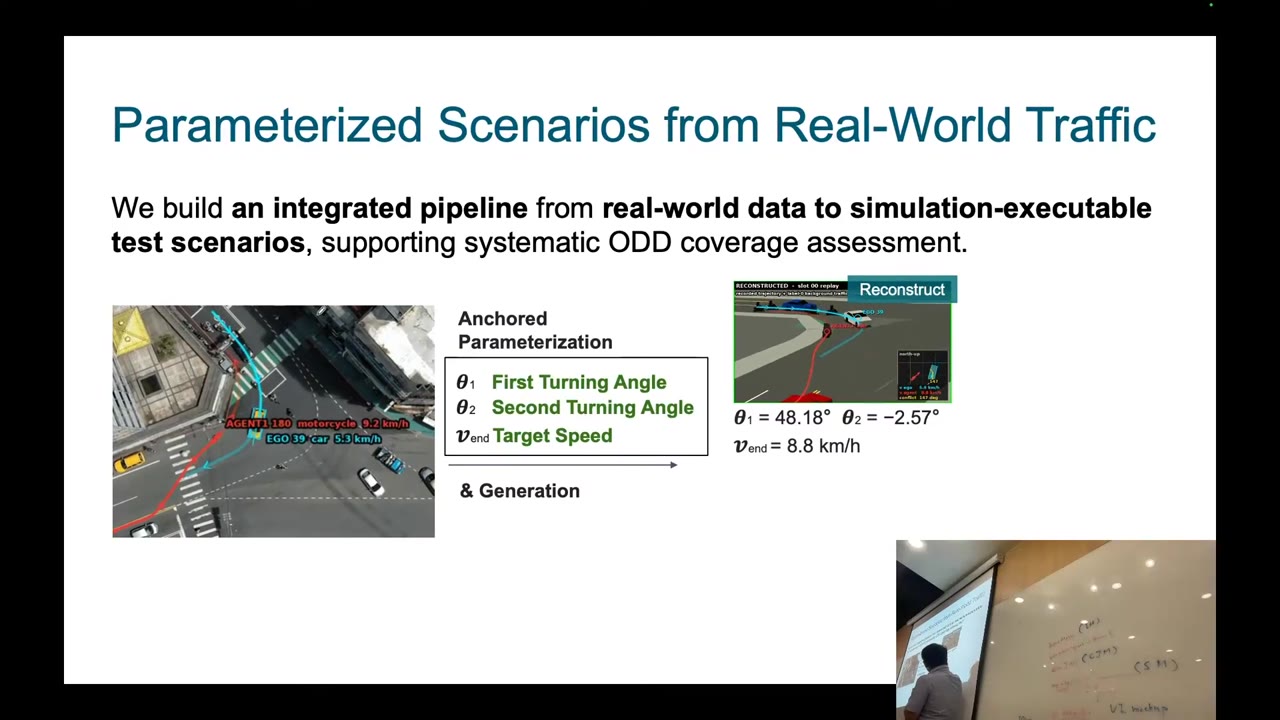
參數化後,一條真實世界軌跡就能變成許多條:例如重建出來的參數是 θ1=48、θ2=−2、速度 8.8,可以把 θ1 改為 −18 度,或速度改為 10.5,就產生另一個場景;改 θ2 又是另一個。真實軌跡(機車切入,使另一輛車必須減速否則相撞)在這個參數空間中成為一個點。
從標註到邏輯場景,再到模擬中的具體場景
看老師講解(2:19:31)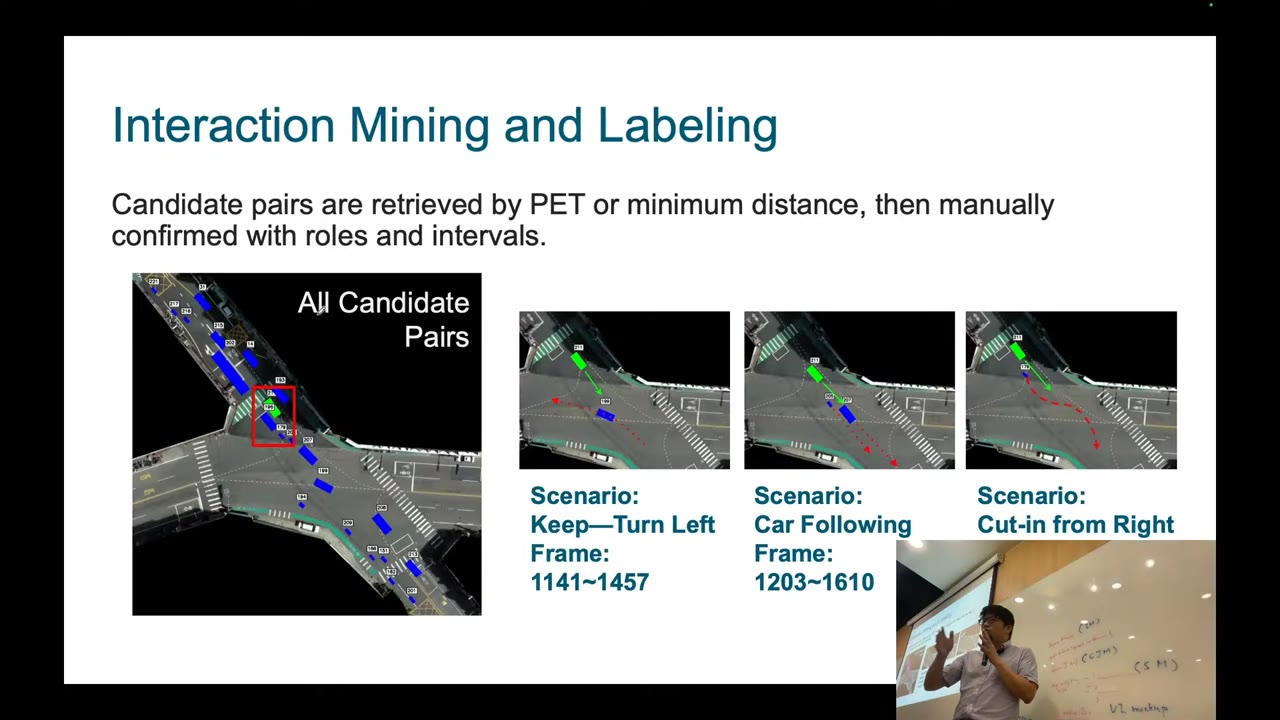
他們在資料集中標註了 28 種功能場景,涵蓋路口衝突、車道共用互動、切入、跟車、行人互動等,每種都有明確的自然語言定義。方法是隨機挑一對參與者,標註對應的功能場景,並標出互動的起訖時間;只記錄互動發生的區間,而不是整條軌跡。
這就解決講者一開始的問題:「如何取得邏輯場景?」邏輯場景需要每個參數的範圍,但一條軌跡只給一個值;而標註後同一種功能場景(例如「從右側切入」)會有很多筆樣本,就可以統計 θ1、θ2、v 的分布,得到真實世界的參數分布。例如某個功能場景的速度範圍 1–25、θ1 −8 到 20、θ2 −5 到 28。從範圍中挑一組值(例如速度 8 公尺/秒、θ1 一度、θ2 70),就是具體場景。
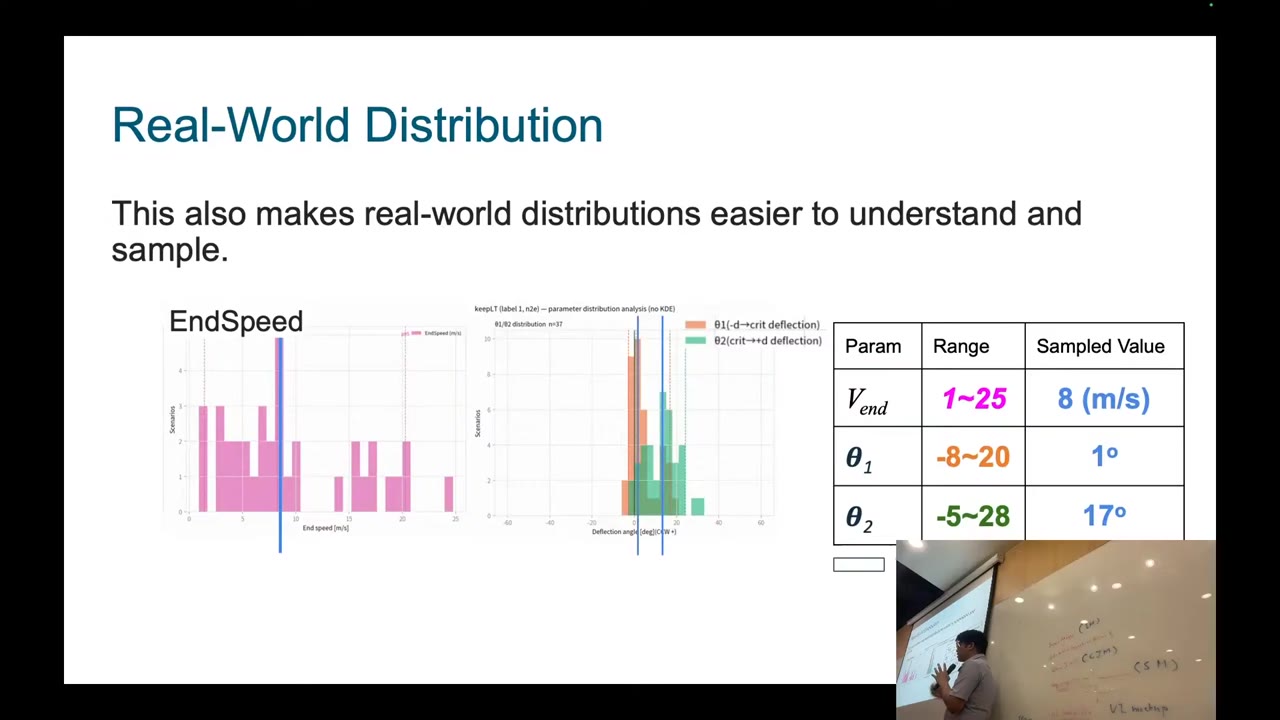
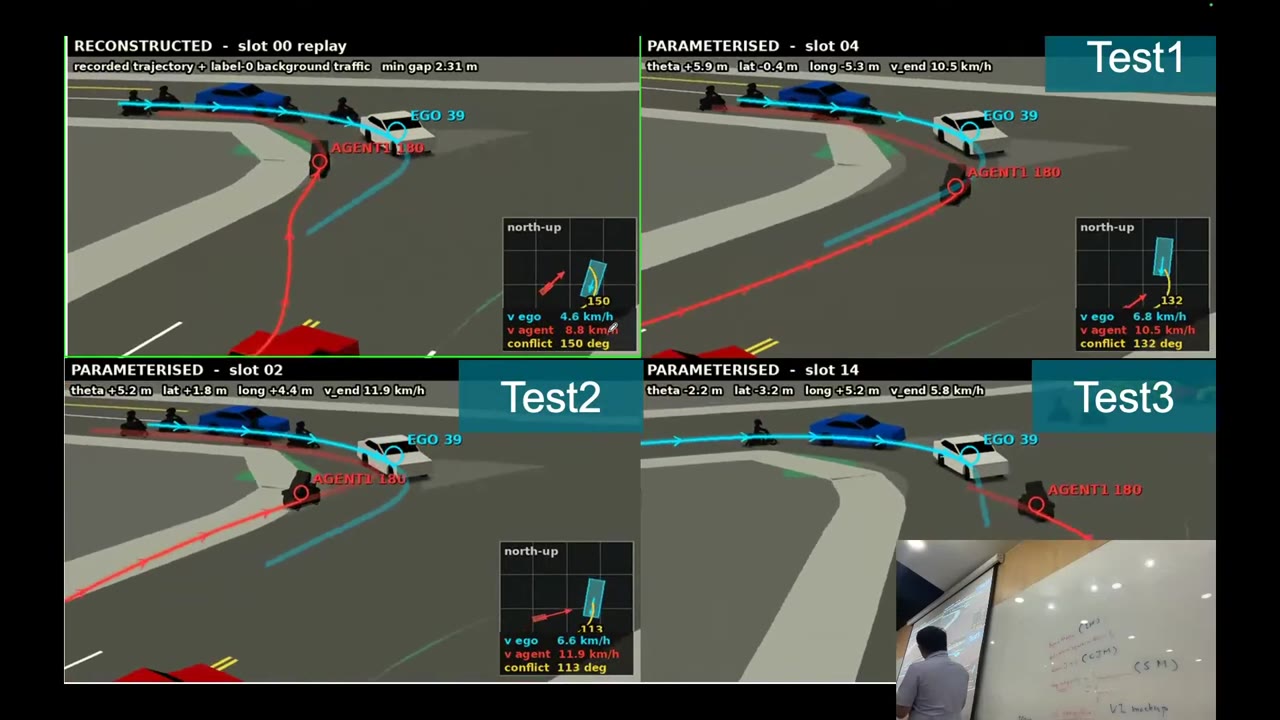
重建後的場景在模擬中重播,改變 θ1、θ2 與速度就能產生更多測試案例:紅色代表碰撞(失敗),綠色代表能安全反應。可以持續增加變化,這是電腦與模擬的強項。但即使有好的運算資源,仍需要平行處理,案例多了要花好幾天,所以不能隨機亂測,要有取樣與篩選,找出重要的案例去確認效能邊界;當測試規模變大,運算就是瓶頸。
整條驗證管線:通過、失敗與「為什麼失敗」
看老師講解(2:28:48)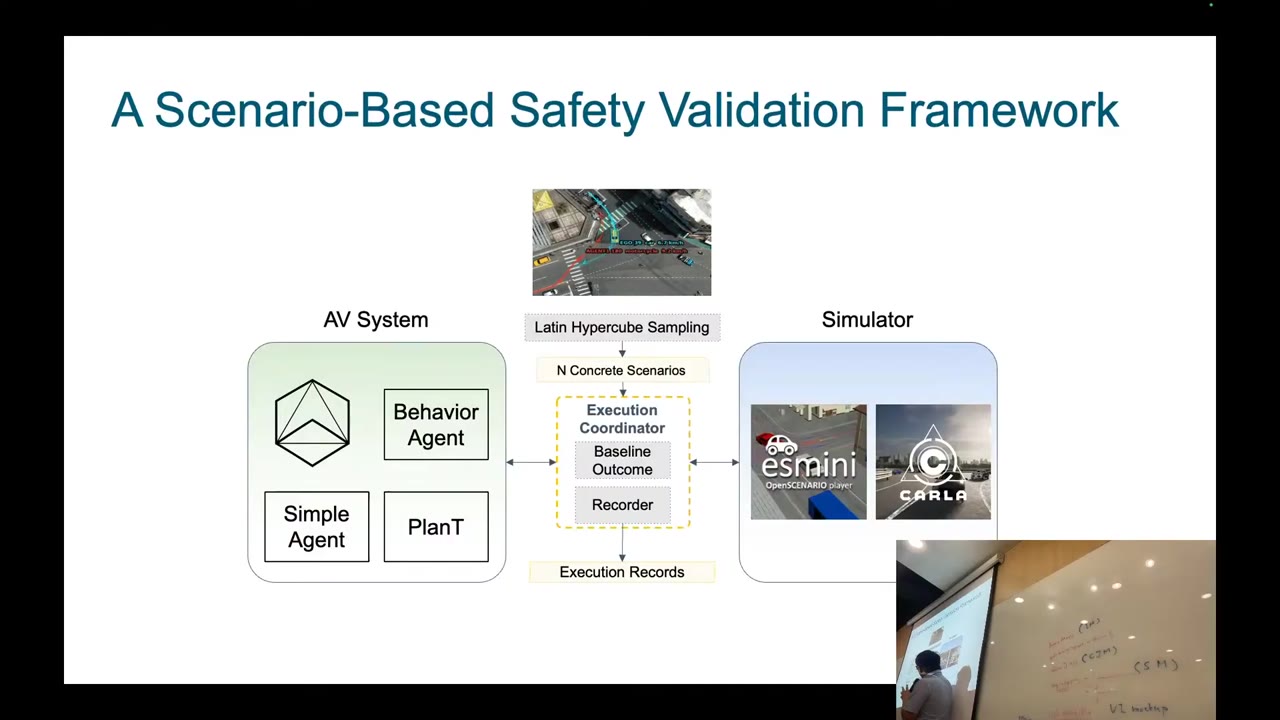
整條管線是:蒐集資料→標註成功能場景→參數化成邏輯場景,並彙整出參數範圍→在不同的模擬器中測試多種自駕代理(簡單的、學習式的、較新的方法,盡量涵蓋)→得到通過與失敗以及效能邊界視覺化。
講者說他們還在做、還沒有清楚答案的是:知道哪些參數會失敗,但不知道為什麼失敗。這非常重要,因為要把失敗案例的洞見回饋給開發者,說明這些是系統目前做不到的情境,必須重新設計。放回 V 模型,SOTIF 處於驗證與確認之間,我們做了確認部分,下一步是把失敗轉成可用的洞見,改善設計。
加入感知與預測:參數維度爆炸,仍是開放問題
看老師講解(2:32:07)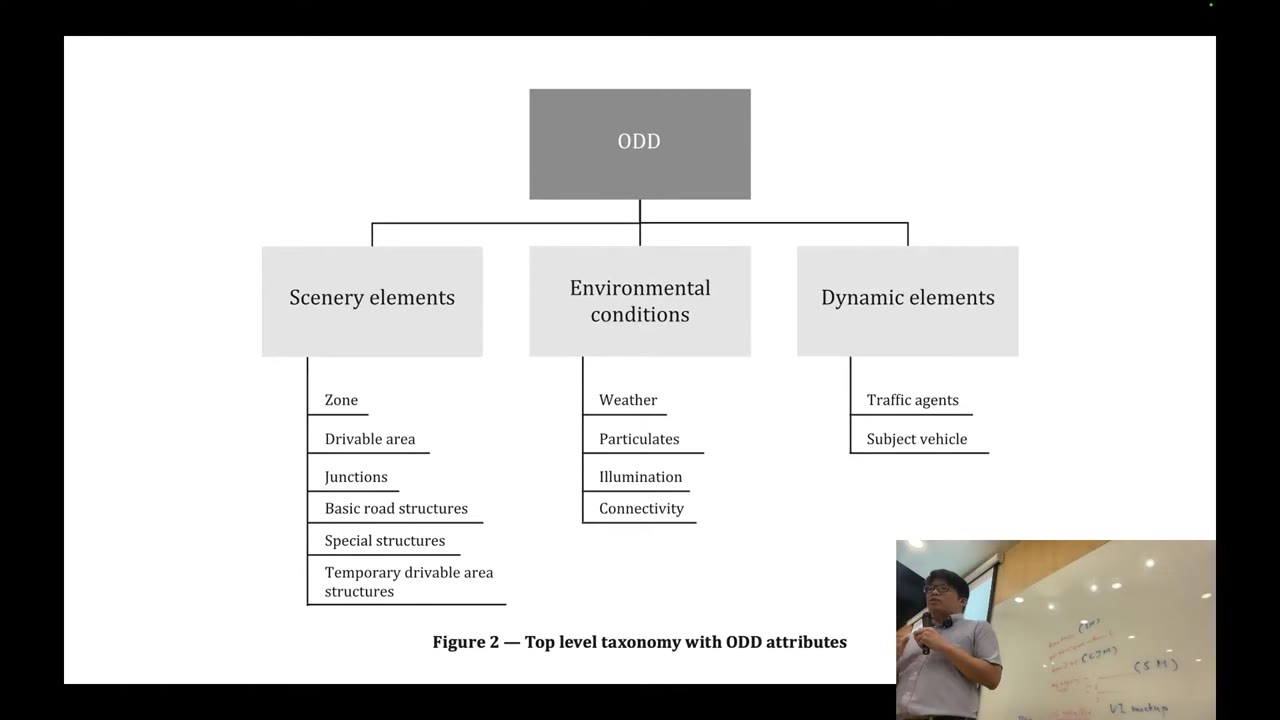
前面的示範只涵蓋規劃與控制。若要納入感知與預測,就必須考慮用哪些感測器去觀察、理解區域、路口、天氣、光線與交通參與者。只用相機,怎麼知道風多強?用 LiDAR 能「感覺」風嗎?不行,只能推論;從白天變夜晚、晴天變雨天,也很難可靠判斷,容易產生辨識失敗。
前面的場景只用少數參數(切入場景四個),但如果要同時考慮不同的風、光線、相機與 LiDAR,參數會呈指數成長,變成「巨大、龐大」到無法管理。講者說:「我想這不是正確的方式,我不知道這要怎麼做。」他認為這是開放的研究問題:如何在納入感知與預測的情況下做端到端的驗證,據他所知沒有人在做,因為太困難。要窮舉所有可能並建模似乎不可行,也許需要更優雅的方法或新的運算方式(講者半開玩笑提到量子運算),但他表示自己沒有答案。
即使做完這些,仍然不確定的事
看老師講解(2:36:43)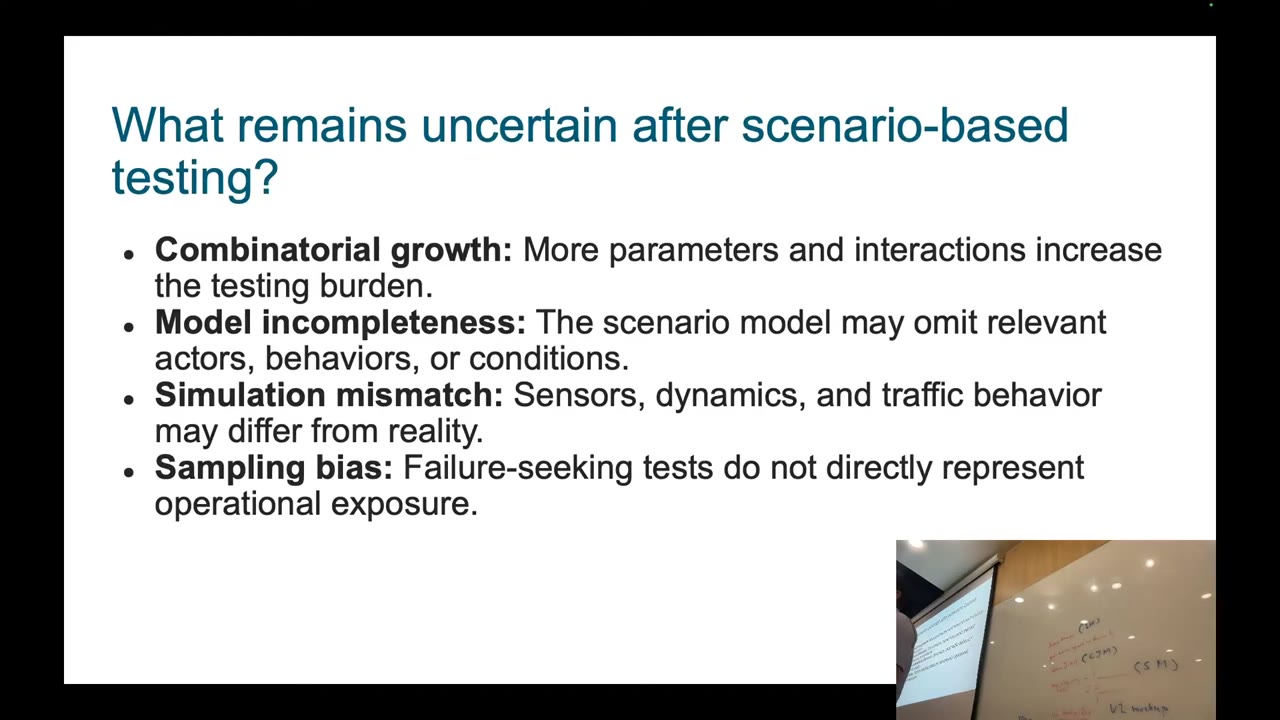
講者整理四個仍不確定的地方:一、維度爆炸:參數與互動更複雜時,維度呈指數成長,是瓶頸;唯一知道的辦法是取樣、聚焦重要的案例,但那只適用於前面談的安全評估,一旦加入感知又是另一回事。二、模型不完整:場景模型可能漏掉相關參與者、行為與條件,例如參數化時只選兩個參與者,多個參與者的行為會互相影響,被省略了。三、模擬落差:即使在模擬中測得很好,真實的感測器、動力學與交通仍不同,要怎麼確保模擬結果和真實世界一致,這個問題無法完全解決,所以 SOTIF 要求一定要做實車測試,但那又花很多時間。四、取樣偏差:我們試圖取樣重要的案例,但取樣的對不對也值得懷疑。
帶走的訊息:把預期用途、運行條件與可量測的安全需求連起來
看老師講解(2:39:15)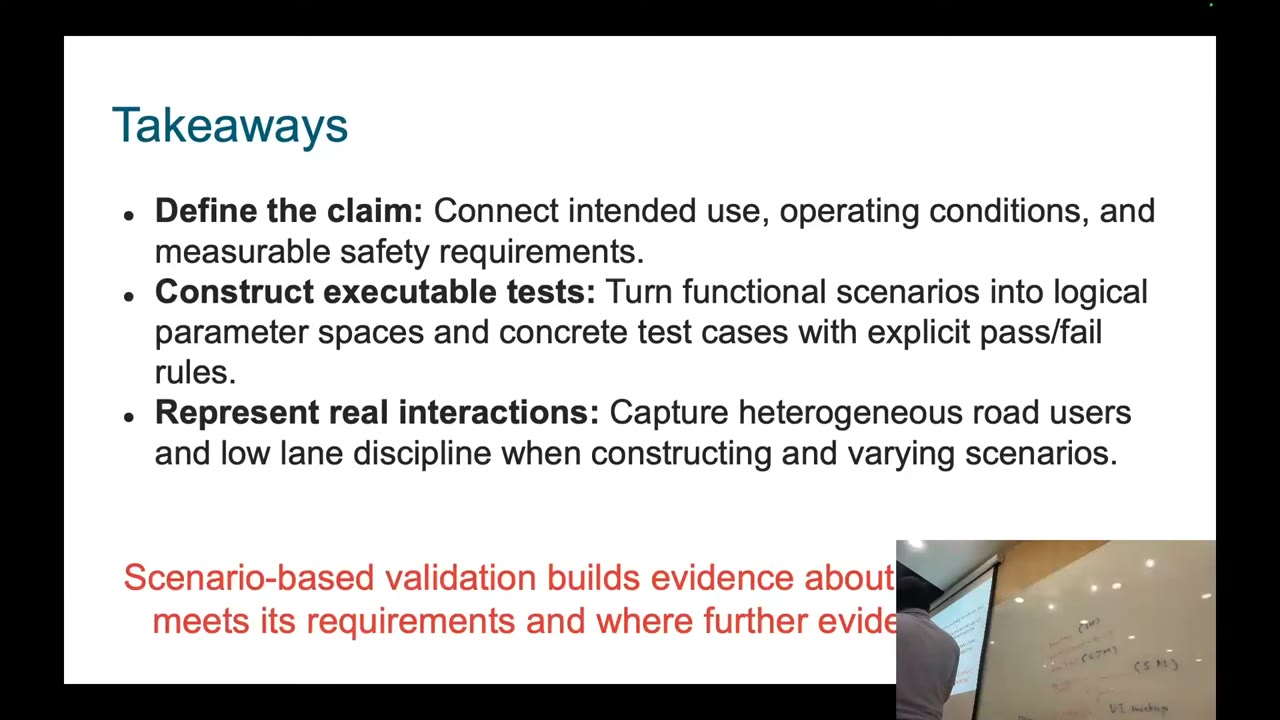
講者最後整理:
- 連結預期用途、運行條件與可量測的安全需求。V 模型要求先指定在哪裡使用、要什麼功能,再設計子元件、實作;反過來先實作再看能用在哪,往往無法驗證系統夠不夠好。規格一旦定義,就可以寫單元測試與系統確認策略。
- 建構可執行的測試。SOTIF 只說想要什麼;ISO 34501–34505 給了一個系統化的方式;實驗室示範了如何把它用在異質交通,建模真實的低車道紀律互動,但離驗證整個系統還很遠。
- 場景式驗證是一種方法,不是終極方法,本身也有問題;它建立的是「系統是否符合需求」的證據,以及在哪裡可以提出這樣的證據。
下週起的課程安排與公告
看老師講解(2:48:32)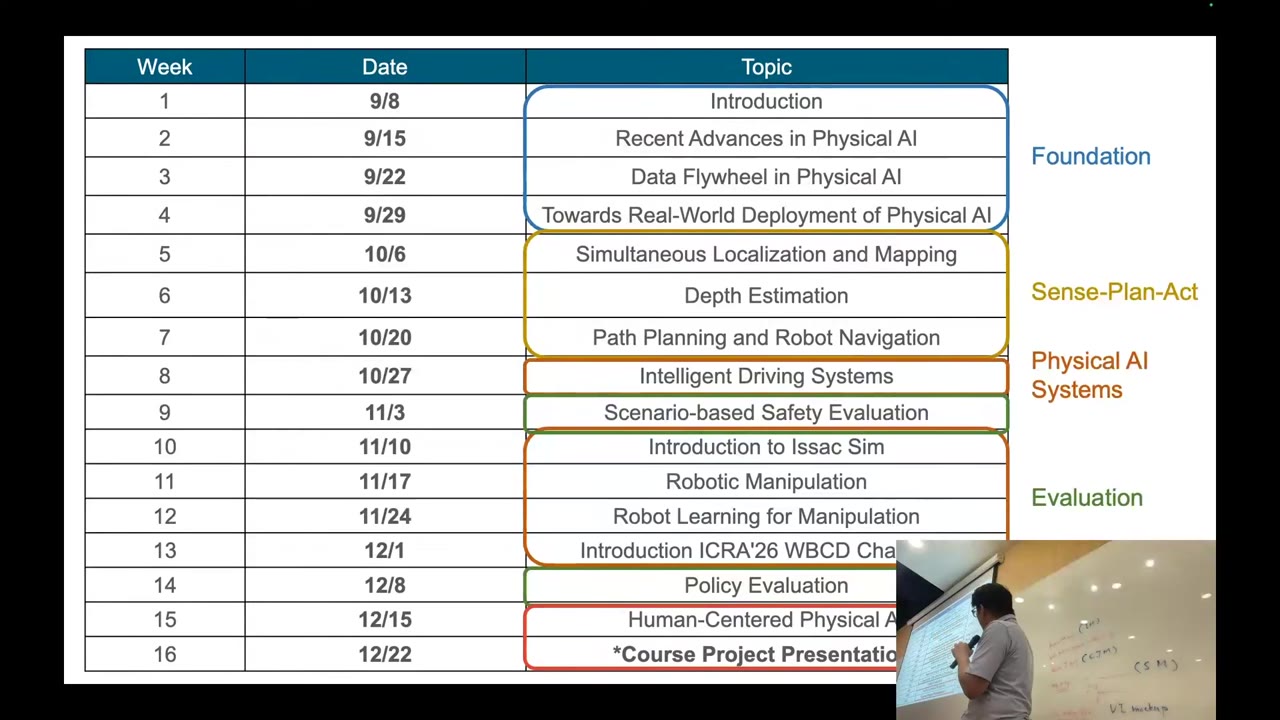
講者說之前花比較多時間在導航系統與智慧駕駛系統,從下週開始轉向機器人操作。下週他本人要去美國參加研討會,不在場,會由 NVIDIA 的朋友來介紹模擬環境;這個環境會是課程專題的測試平台,不太容易上手,請務必專心學習怎麼使用。
接著會談機器人操作與操作的機器人學習;在第 13 週(12/1),講者會分享參加某項挑戰賽的經驗與真實世界遇到的挑戰,也會談策略評估(policy evaluation)。講者提示:這和今天談的評估是不同的做法,機器人領域目前的評估方式沒有今天這麼嚴謹,可以想想能否把今天的經驗帶過去,那裡有許多機會。下堂課是兩週後(講者說「see you two weeks」)。
複習與理解檢核
這一講把「系統做出來」和「系統值得信任」分開來談。回答時請刻意指出:問題發生在需求、設計、實作、驗證還是確認;風險來自零件故障還是能力不足;測試證據是來自真實世界、測試場還是模擬。
一、為什麼需要驗證與確認
- 用兩輛車抵達路口的例子,加上一個「事故後靠邊」的例子,說明為什麼幾何上無碰撞的路徑或「照設計執行」都不足以保證安全。
- 列出沿著感知到執行會出現的五種錯誤來源,並各舉一個具體情境。
- 分別用一句話定義驗證、確認與測試,並各給一個「不符合」的例子。
- 講者為什麼說規格(預期用途與預期環境)比實作更難,也更必須先寫下來?
- 驗證的歷史走過科學假設、機器與生產流程、統計品質管制、軟體、AI。每個階段新增了什麼問題?統計品質管制和規劃中的取樣有什麼共通點?
作答檢核
- 路徑相同、到達時間不同,結果可能相撞,所以要含時間;Cruise 的車子照規格「事故後靠邊」,卻在旁邊有人的情況下再次傷害,規格本身沒有涵蓋那個情境,破壞了社會期待。
- 感知(遮擋而偵測不到行人)、標定(相機與 LiDAR 轉換估錯)、預測(行人去向猜錯)、物理模型(自行車模型過度簡化、只適用低速)、規劃(運算期限內找不到可行路徑)。
- 驗證:有沒有照規格做(規格要 LiDAR+相機、成品只有相機);確認:系統是否在預期環境完成預期用途(新竹校園的系統搬到台北);測試:評估選定案例,支持兩者。
- 實作方式很多,但界定問題範圍與需求很難;沒有規格,就無法判斷系統是否「夠好」,也無法設計測試。
- 假設→機器與生產流程→大量生產的品質管制→軟體開發週期→AI 系統在更複雜的環境運行,方法需重新發展;共通點:不可能檢查每一件,要用取樣來估計品質或可行性。
二、V 模型與標準
- 畫出 V 模型,說明左側與右側各是什麼、對應哪一層測試;為什麼不能先實作再回頭寫需求?
- 以行人穿越為例,寫出運行概念、系統需求與兩個子系統規格。
- ISO 26262 管什麼?為什麼它說「零件都沒壞」仍不足以保證自駕安全?
- 什麼是 SOTIF?舉兩個「元件正常但能力不足」的例子,並解釋四象限的目標。
- ISO 21448 與 ISO 34501–34505 的關係是什麼?各自提供什麼、缺什麼?
- 講者為什麼認為「通用機器人」的驗證目前缺兩件事?這對研究者意味著什麼?
作答檢核
- 左側:運行概念、系統需求、設計、實作(驗證);右側:單元測試、系統確認、部署;先實作會讓需求被實作牽著走,之後無法證明系統達成預期用途。
- 概念:在預期條件下安全載客並與行人互動;系統需求:特定速度與摩擦下,在行人完成穿越前停下並保留餘裕;子系統:偵測範圍與延遲、行人運動不確定性、規劃期限、煞車反應(擇二)。
- 電子電機元件的功能安全(感測器、電子系統是否故障);自駕還依賴外部感測與演算法,元件沒壞也可能辨識失敗或遇到超出設計的條件。
- 處理功能不足導致的不合理風險;例:認不出穿特殊服裝的行人、黑冰路面煞不住;目標是減少已知與未知危險、保持安全區域,但它只有概念。
- 21448 說要分析什麼(觸發條件、功能不足、未知不安全場景),34501–34505 提供詞彙、ODD 分類、場景與測試案例的方法;兩者都是為駕駛設計,其他機器人領域尚無類似標準。
- 缺對應規格(「通用」沒有指定用途與條件),也缺能證明可在任何條件與形體運行的證據;把使用情境與條件說清楚,就是重要的貢獻與機會。
三、ODD、場景與場景式驗證
- ODD 包含哪些面向?為什麼 ISO 34503 把風分成十幾級,而且不要求系統「全部通過」?
- 測試場假人與公路測試各有什麼優缺點?為什麼軟體更新使實車測試更昂貴?
- 通過、失敗與無效三種結果的差別是什麼?為什麼「無效」不能算通過?
- 以切入場景說明功能、邏輯、具體場景三層,並說明為什麼需要邏輯場景的參數範圍。
- 模擬式場景驗證要輸出什麼?「運行邊界」是怎麼找到的?
作答檢核
- 場景(路口形式、可行駛區域)、環境條件(天氣、光線)、動態元素(交通參與者)等;分類是為了列舉盡量多的條件,用來看在部署的條件組合下能否運作,而不是要求通過所有條件。
- 假人:安全、可重複,但要軌道與設定、動作有限、成本高;公路測試:最真實,但罕見場景可能很久遇不到;任何軟體更新都使系統變成另一個系統,先前的驗證不再算數,要重測。
- 通過:有效且滿足規格;失敗:有效但違反至少一項需求;無效:場景或執行沒通過有效性檢查,所以沒有判定,不能拿來當作通過的證據。
- 功能:他車切入自車前方(自然語言);邏輯:自車速度、他車速度、切入距離、相對距離與範圍;具體:自車 50、他車 40、距離 25;範圍決定測試涵蓋什麼,沒有範圍就沒辦法列舉要測的案例。
- 通過/失敗、通過率與失敗率、效能邊界視覺化,並想知道失敗原因;邊界來自改變參數後觀察哪些組合通過、哪些失敗。
四、criticality 指標
- 行人穿越的例子裡,三項檢查分別是什麼?哪一項導致失敗?為什麼講者說這些是「自己設計的規格」?
- 計算:前車 100 公里時速、後車 110 公里時速、相距 10 公尺,TTC 約幾秒?為什麼前車更快時 TTC 無限大?
- TTC 的假設與適用範圍是什麼?左轉互動為什麼不適合?
- PET 衡量什麼?使用它的前提是什麼?
作答檢核
- 不碰撞(通過)、最小間距(觀測最近距離 1.2 公尺)、停止餘裕(要求 1 公尺,實際 0.5 公尺,失敗);通過與否取決於規格怎麼寫,不同規格會判不同結果。
- 速度差 10 公里時速、距離 10 公尺,換算成 m/s 後約 3.6 秒;前車更快時兩車越拉越遠,不會碰撞。
- 假設等速、跟車(同車道前後車);左轉互動不是前後跟隨,沒有穩定的相對速度,TTC 無法表達。
- 一輛車離開衝突區域到另一輛進入之間的時間差,越短越危險;前提是必須定義衝突區域。
五、異質交通研究與開放問題
- 為什麼官方資料不能直接用於場景式驗證?列出三個缺陷。
- 什麼是低車道紀律?為什麼以車道拓撲為基礎的表示會失敗?
- 說明衝突時刻錨點如何把一條真實軌跡變成一組參數,並說明改變參數有什麼用。
- 標註功能場景如何幫忙得到邏輯場景的參數範圍?
- 講者為什麼說把感知與預測納入驗證是開放問題?這個維度爆炸的來源是什麼?
- 列出四個「做完這些仍然不確定」的事,並各說一個對策或限制。
作答檢核
- 標註品質差(朝向不穩定、無法自動修正)、缺號誌燈狀態、缺路口配置與準確的動態元素;這些都是 ODD 與場景需要的資訊。
- 機車與車輛軌跡彈性不一致,常違反以地圖為基礎的假設;車道拓撲預測的行為與實際差很多。
- 找到衝突錨點,再用進入與離開圓的位置、時間與角度等少數參數描述;改變參數可從一條真實軌跡產生許多不同場景。
- 同一種功能場景有許多標註樣本,統計各參數的分布,就得到邏輯場景需要的範圍。
- 要同時考慮感測器、天氣、光線等,參數指數成長,難以窮舉也難以建模;講者表示沒有明確答案。
- 維度爆炸(取樣重要案例)、模型不完整(只選兩個參與者)、模擬落差(仍需實車測試)、取樣偏差(取樣是否取到對的案例)。
六、整合情境
- 情境:某團隊要讓一台校園接駁車在新竹校園晴天運行。請寫出預期用途、ODD 的至少四個面向,以及兩條可量測的安全需求,並說明驗證與確認各檢查什麼。
- 承上,團隊要用模擬做場景式測試,針對「行人突然穿越」。請說明你會如何從功能場景走到邏輯場景、具體場景,如何定義通過與失敗,並指出這個測試沒有涵蓋哪些風險。
作答檢核
- 預期用途:在新竹校園內自主載客;ODD:路網與路口形式、天氣(晴天)、光線(白天)、速度範圍、交通參與者(行人、腳踏車、機車);安全需求如「速度 X 時與行人保持至少 Y 公尺」「在行人完成穿越前停下並保留餘裕」;驗證:實作有沒有照規格(有 LiDAR+相機、有偵測模組),確認:系統是否真的在校園晴天完成預期用途,環境改變(台北)不在規格內。
- 功能場景:行人從右側突然穿越;邏輯場景:行人速度、出現距離、車速、穿越角度與範圍(可由資料標註取得分布);具體場景:挑一組值;通過/失敗:不碰撞、最小間距、停止餘裕,TTC 或 PET 視情境選擇;未涵蓋:感知(遮擋、光線、天氣)與預測誤差、模擬與真實的落差、多參與者互動、取樣偏差。
七、最終口述挑戰
- 用三分鐘回答:「一個依規格做出來、各零件都正常的自駕系統,為什麼仍不能保證安全?要怎麼累積它安全的證據?」必須依序提到驗證與確認、V 模型、SOTIF、ODD 與場景三層、通過與失敗的定義,並指出目前仍未解決的問題。
通過標準
能先說明驗證(有沒有照規格做)與確認(規格是否涵蓋預期用途與預期環境)不同,且規格要在實作前寫下(V 模型);說明 ISO 26262 只管零件故障,感知與演算法能力不足屬於 SOTIF,需要找出未知危險;說明以 ODD 描述運行條件,把場景分成功能、邏輯、具體三層,在模擬中改變參數找出通過、失敗與運行邊界,並以碰撞、最小間距、停止餘裕、TTC、PET 等 criticality 指標定義通過;最後誠實指出模擬落差、模型不完整、取樣偏差,以及納入感知與預測時的維度爆炸仍是開放問題。
內容整理自本專案 Lecture 9 影片及 YouTube 自動英文字幕;投影片截圖取自同一支課程影片(開頭與兩次下課時段多為講者鏡頭,略過)。繁中字幕已依台灣用語翻譯並通過格式驗證,專有名詞依投影片與上下文校正,正式公開前仍建議人工複核問答與收音不清的片段。本講由每週排程自動整理上線。